Krypto-Betrug erkennen: Phishing, falscher Support und gefälschte Ledger-Mails – die acht Maschen und der 20-Sekunden-Check
Niemand, der es gut mit Ihnen meint, fragt nach Ihren 24 Wörtern. Warum Krypto-Besitzer so gezielt angeschrieben werden, wie Sie Phishing in 20 Sekunden erkennen und was zu tun ist, wenn es passiert ist – mit echten Beispielen aus meinem Postfach.

Krypto-Investor seit 05. April 2017
Zuletzt aktualisiert: 9. Oktober 2026
Das Wichtigste in Kürze · Stand 09.10.2026
- Die eine Regel: Niemand, der es gut mit Ihnen meint, fragt nach Ihren 12 oder 24 Wiederherstellungswörtern – kein Hersteller, keine Börse, keine Aufsicht, kein „Support“. Wer danach fragt, will Ihre Coins.
- Warum Sie so viel Post bekommen: Ledger-Kundendaten wurden 2020 gestohlen (272.853 Bestellungen mit Adresse und Telefonnummer, über eine Million E-Mail-Adressen) und im Januar 2026 erneut über einen Zahlungsdienstleister geleakt. Die Mails wirken echt, weil sie Ihren Namen und Ihre Adresse kennen.
- In 20 Sekunden prüfen: Absender- und Antwortadresse, Linkziel (nicht Linktext – und bis zum Ende lesen), Dringlichkeit, Seed-Abfrage. Trifft einer der vier Punkte zu, löschen.
- Auch Briefe sind dabei: Seit dem 09.10.2026 liegt bei mir ein Papierbrief „von Ledger“ mit QR-Code und Frist 30. Oktober (Beispiel 7). Ledger selbst stuft jede Ledger-Mitteilung per Post als Phishing ein.
- Der Spamfilter ist kein Schutz: Die Coinbase-Fälschung aus Beispiel 4 landete im Posteingang. „Liegt nicht im Spam“ heißt nur, dass die Vorlage neu genug ist.
- Wenn es passiert ist: Seed eingegeben = Wallet verbrannt. Sofort alle Coins auf eine neue Wallet mit neuer Seed-Phrase übertragen, dann Anzeige erstatten.
Warum gerade Krypto-Besitzer so gezielt angeschrieben werden
Phishing im Krypto-Bereich ist kein Zufallstreffer, sondern Datenbank-gestützt. Im Jahr 2020 verschaffte sich ein Angreifer über den API-Schlüssel eines Dienstleisters Zugang zur Shop- und Marketing-Datenbank von Ledger; im Dezember 2020 landete der komplette Datensatz öffentlich in einem Forum: 272.853 Bestellungen mit Namen, Postadressen und Telefonnummern sowie 1.075.382 E-Mail-Adressen. Ledger betonte damals, dass weder Geräte noch Software betroffen waren und keine Zahlungsdaten abflossen – geblieben ist eine Liste von Menschen, die nachweislich Kryptowährungen besitzen. Im Januar 2026 kam ein zweites Leck dazu: Der von Ledger genutzte Zahlungs- und Versanddienstleister Global-e verlor Namen und Kontaktdaten von Kunden.
Deshalb wirken diese Mails so gut: Sie sprechen Sie mit richtigem Namen an, kennen Ihr Gerät und manchmal Ihre Adresse. Ich bekomme sie als Ledger-Kunde seit Jahren selbst und regelmäßig – teils handwerklich so sauber, dass ich zweimal hinschauen muss.
Echte Beispiele aus meinem Postfach
Beispiel 1: „Account Synchronization Required“ (September 2026)
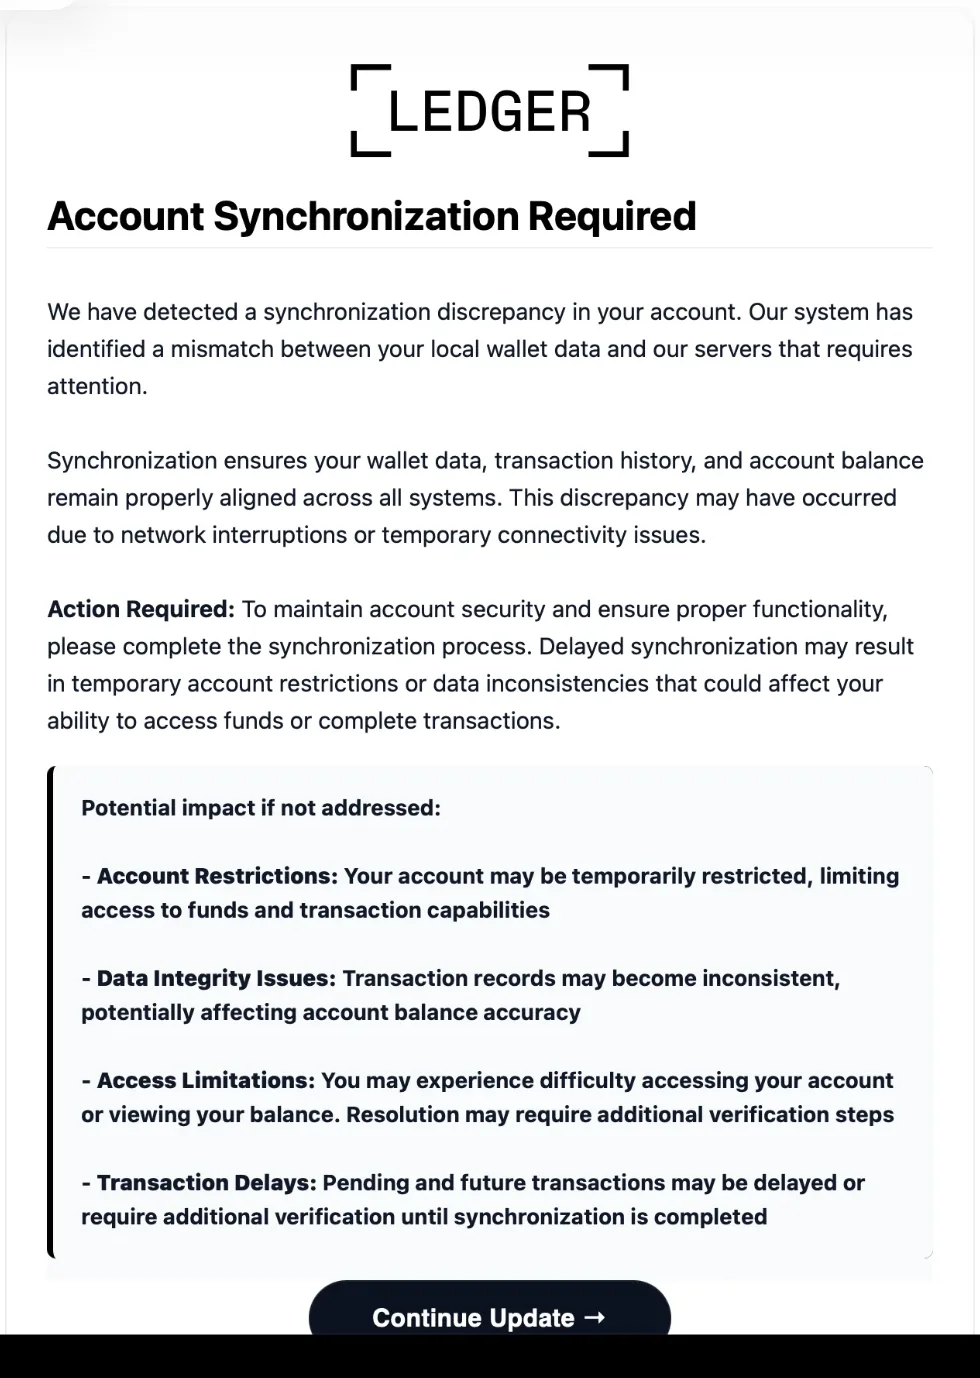
Die Mail behauptet, Ledger habe „eine Synchronisations-Abweichung zwischen Ihren lokalen Wallet-Daten und unseren Servern“ festgestellt; wer nicht handle, riskiere „Kontoeinschränkungen“ und verzögerte Transaktionen. Wohin der Button „Continue Update“ führt, habe ich nicht getestet – bei dieser Masche ist es regelmäßig eine nachgebaute Ledger-Seite, die am Ende die 24 Wörter abfragt.
Was sie entlarvt, ist nicht die Form, sondern der Inhalt: Eine Hardware-Wallet hat kein Konto bei Ledger, das synchronisiert werden könnte. Die Schlüssel liegen auf dem Gerät, die Guthaben stehen in der Blockchain; Ledger kann weder Ihr Konto „einschränken“ noch Transaktionen „verzögern“, weil es beides gar nicht verwaltet. Dazu kommen die üblichen Merkmale: englische Mail an einen deutschen Kunden, keine persönliche Anrede, Drohung mit Einschränkungen, ein Button statt eines Hinweises in der App. Ledger Live zeigt echte Meldungen in der App selbst – und fragt nie nach den Wiederherstellungswörtern.
Beispiel 2: Dieselbe Masche, wenige Tage später – diesmal mit Absender und Linkziel (21. September 2026)
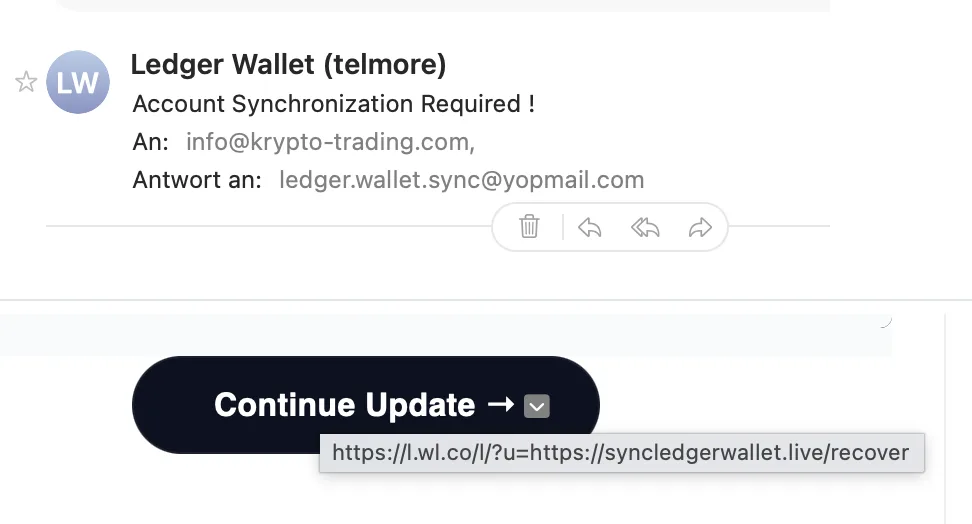
Wenige Tage nach Beispiel 1 kam die nächste Mail mit demselben Betreff, diesmal habe ich die Kopfzeilen festgehalten. Jede einzelne Zeile verrät den Betrug: Als Absender steht „Ledger Wallet (telmore)“ – Telmore ist ein dänischer Mobilfunkanbieter, die Mail kam also aus einem fremden Postfach und nicht von ledger.com. Als Antwortadresse ist ledger.wallet.sync@yopmail.com eingetragen; YOPmail ist ein Dienst für Wegwerf-Postfächer ohne Anmeldung, den kein Unternehmen für Kundenpost nutzt. Und der Empfänger ist die Kontaktadresse dieser Website, die im Impressum steht – für diese Mail brauchte niemand ein Datenleck, ein Programm, das Impressen abgrast, reicht. Von der „persönlichen“ Warnung an einen Ledger-Kunden bleibt damit nichts übrig.
Am aufschlussreichsten ist das Linkziel hinter „Continue Update“: https://l.wl.co/l/?u=https://syncledgerwallet.live/recover. Die vordere Domain l.wl.co gehört zu WhatsApp, es ist der Linkverkürzer des Messengers. Betrüger nutzen ihn als offene Weiterleitung: Spamfilter und ein flüchtiger Blick sehen eine Meta-Domain, der Browser wird aber an die Adresse hinter ?u= weitergereicht. Die eigentliche Zielseite, syncledgerwallet.live, wurde laut Registrierungsdatenbank am 30. Juli 2026 angelegt – acht Wochen vor der Mail, Laufzeit ein Jahr – und der Pfad /recover sagt, worum es geht: die „Recovery Phrase“, also Ihre 24 Wörter. Aufgerufen habe ich die Seite nicht, und das sollten Sie auch nicht tun; solche Seiten versuchen mitunter schon beim Öffnen, Schadcode nachzuladen.
Die Lehre aus Beispiel 2: Ein Link ist erst geprüft, wenn Sie ihn bis zum Ende gelesen haben. Steht nach der ersten Domain ein ?u=, ?url= oder ?redirect= mit einer weiteren Adresse, zählt die hintere.
Beispiel 3: „Your wallet is blocked“ – die Drohkulisse mit Seed-Abfrage (22. September 2026)
Am Tag darauf die dritte Mail, diesmal aus einer anderen Kampagne und mit der plumpsten aller Maschen: Betreff „Security Warning [Temporary suspension of deposit and withdrawal operations]“, Anrede „Dear client“, Text „Your wallet is blocked (Ledger Support)“. Angeblich wurde verdächtige Aktivität festgestellt, Ein- und Auszahlungen seien gesperrt – und die Sperre werde aufgehoben, wenn man die 24 Wiederherstellungswörter erneut eingibt oder ein Ausweisdokument hochlädt. Das ist die eine Regel von oben im Wortlaut: Wer nach den 24 Wörtern fragt, will Ihre Coins; wer alternativ den Ausweis will, verkauft Ihre Identität gleich mit.
Die Kopfzeilen sind so verräterisch wie die Forderung. Als Anzeigename steht „hello@ecom.ledger.com“ – eine E-Mail-Adresse als Name, damit es im Posteingang seriös aussieht –, die tatsächliche Absenderadresse dahinter ist gUf8iraoVm@pupil.ch, ein zufällig benanntes Postfach bei einem Schweizer Anbieter. Empfänger: „undisclosed-recipients“, also eine Massenmail an eine Liste. Und der Button „Verify Now“ führt zu bing.com/ck/a?…&u=a1aHR0cHM6…: Das ist die Klick-Weiterleitung der Microsoft-Suchmaschine, dieselbe Technik wie bei WhatsApp in Beispiel 2 – der Spamfilter sieht bing.com, der Browser wird weitergereicht. Die eigentliche Zieladresse steckt Base64-kodiert im Parameter u= und entschlüsselt sich zu einer seit 2019 registrierten italienischen Website, die mit Ledger nichts zu tun hat – nach allem, was solche Fälle zeigen, eine gehackte Seite, auf der die Betrüger ihre Eingabemaske abgelegt haben. Aufgerufen habe ich sie nicht.
Neu gegenüber den ersten beiden Beispielen ist nur die Verpackung: Statt „Update“ die Sperrung, statt einer Ledger-Domain im Linktext eine Suchmaschine. Die Prüfung bleibt dieselbe – Absenderadresse hinter dem Namen lesen, Linkziel bis zum Ende lesen, und bei jeder Frage nach Seed oder Ausweis sofort löschen.
Beispiel 4: Die gefälschte Auszahlungsbestätigung – jetzt im Namen von Coinbase (24. September 2026)
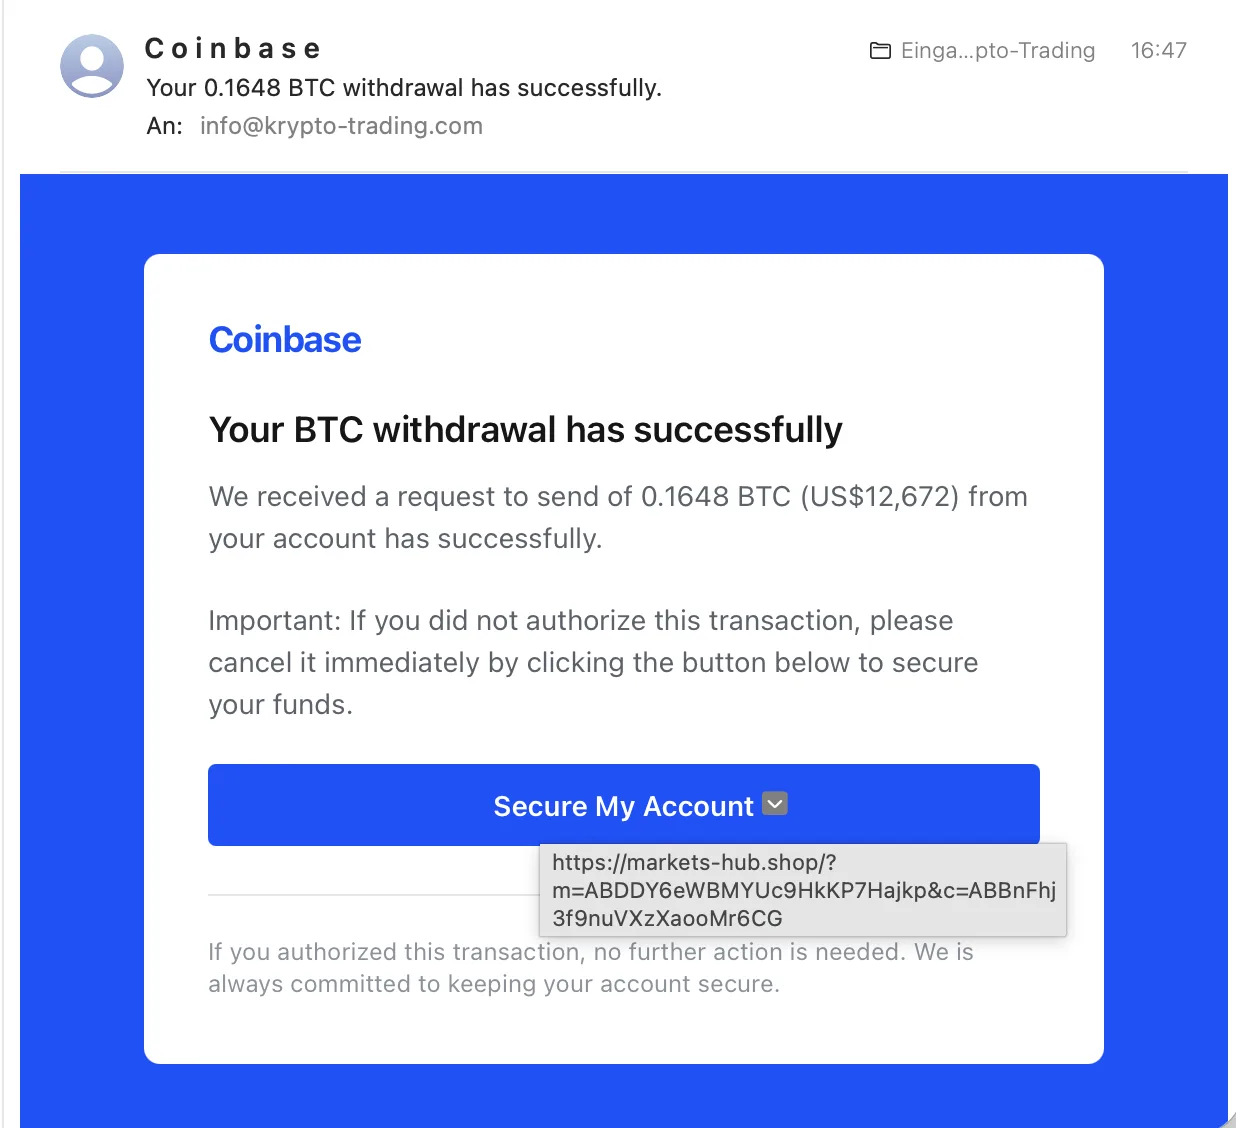
Die vierte Mail kommt nicht von „Ledger“, sondern im Namen von Coinbase – und sie dreht die Angst-Logik um. Statt einer Sperrung meldet sie einen Erfolg: 0,1648 Bitcoin, umgerechnet 12.672 US-Dollar, seien soeben aus dem Konto ausgezahlt worden. Darunter der Satz, auf den alles hinausläuft: Wenn Sie diese Transaktion nicht autorisiert haben, stornieren Sie sie sofort über den Button. Diese Variante wirkt stärker als jede Drohung, weil sie den Reflex auslöst, ein laufendes Unglück zu stoppen – niemand liest sorgfältig, wenn scheinbar gerade zwölftausend Dollar das Konto verlassen.
Woran sie trotzdem scheitert:
- Der Absendername ist zerhackt: „C o i n b a s e“ mit Leerzeichen zwischen jedem Buchstaben. Das ist kein Designfehler, sondern ein Trick gegen Spamfilter, die nach dem Wort „Coinbase“ in Absendernamen suchen. Ein echtes Unternehmen schreibt seinen Namen zusammen.
- Die Sprache stimmt nicht: „Your BTC withdrawal has successfully“ und „We received a request to send of 0.1648 BTC … has successfully“ – Sätze ohne Verb, wie aus einer schlechten Übersetzung. Coinbase schreibt deutschen Kunden außerdem auf Deutsch.
- Der Empfänger passt nicht: Die Mail ging an die Kontaktadresse dieser Website aus dem Impressum – ein Postfach, das nie ein Coinbase-Konto eröffnet hat.
- Das Linkziel ist eine Wegwerf-Domain:
markets-hub.shopstatt coinbase.com. Laut Registrierungsdatenbank wurde sie am 10. Juli 2026 angelegt, Laufzeit ein Jahr. Die Parameter?m=…&c=…im Link sind Kennungen für Empfänger und Kampagne – der Absender sieht damit genau, wer geklickt hat, und weiß: Dieses Postfach wird gelesen. Aufgerufen habe ich die Seite nicht. - Der Betrag ist frei erfunden und nur so groß gewählt, dass er Panik auslöst.
Das Wichtigste an diesem Beispiel: Diese Mail landete nicht im Spam-Ordner, sondern im Posteingang. Spamfilter sind eine Hilfe, kein Schutz – Betrüger testen ihre Vorlagen so lange gegen die großen Anbieter, bis sie durchkommen. Der Umkehrschluss „liegt im Posteingang, also echt“ ist der teuerste Denkfehler beim Phishing.
Der einzige richtige Reflex bei einer solchen Nachricht: Mail schließen, die App oder Website des Anbieters selbst öffnen (getippte Adresse oder Lesezeichen, nie der Link aus der Mail) und in die Transaktionsübersicht schauen. Steht dort keine Auszahlung, gab es keine. Gäbe es tatsächlich eine, hülfe ohnehin nur der Weg über das echte Konto und den Support des Anbieters – nie ein Formular, das nach Passwort, Wiederherstellungswörtern oder Ausweis fragt.
Beispiel 5: Die gefälschte Steuernachzahlung im Namen von ELSTER (25. September 2026)
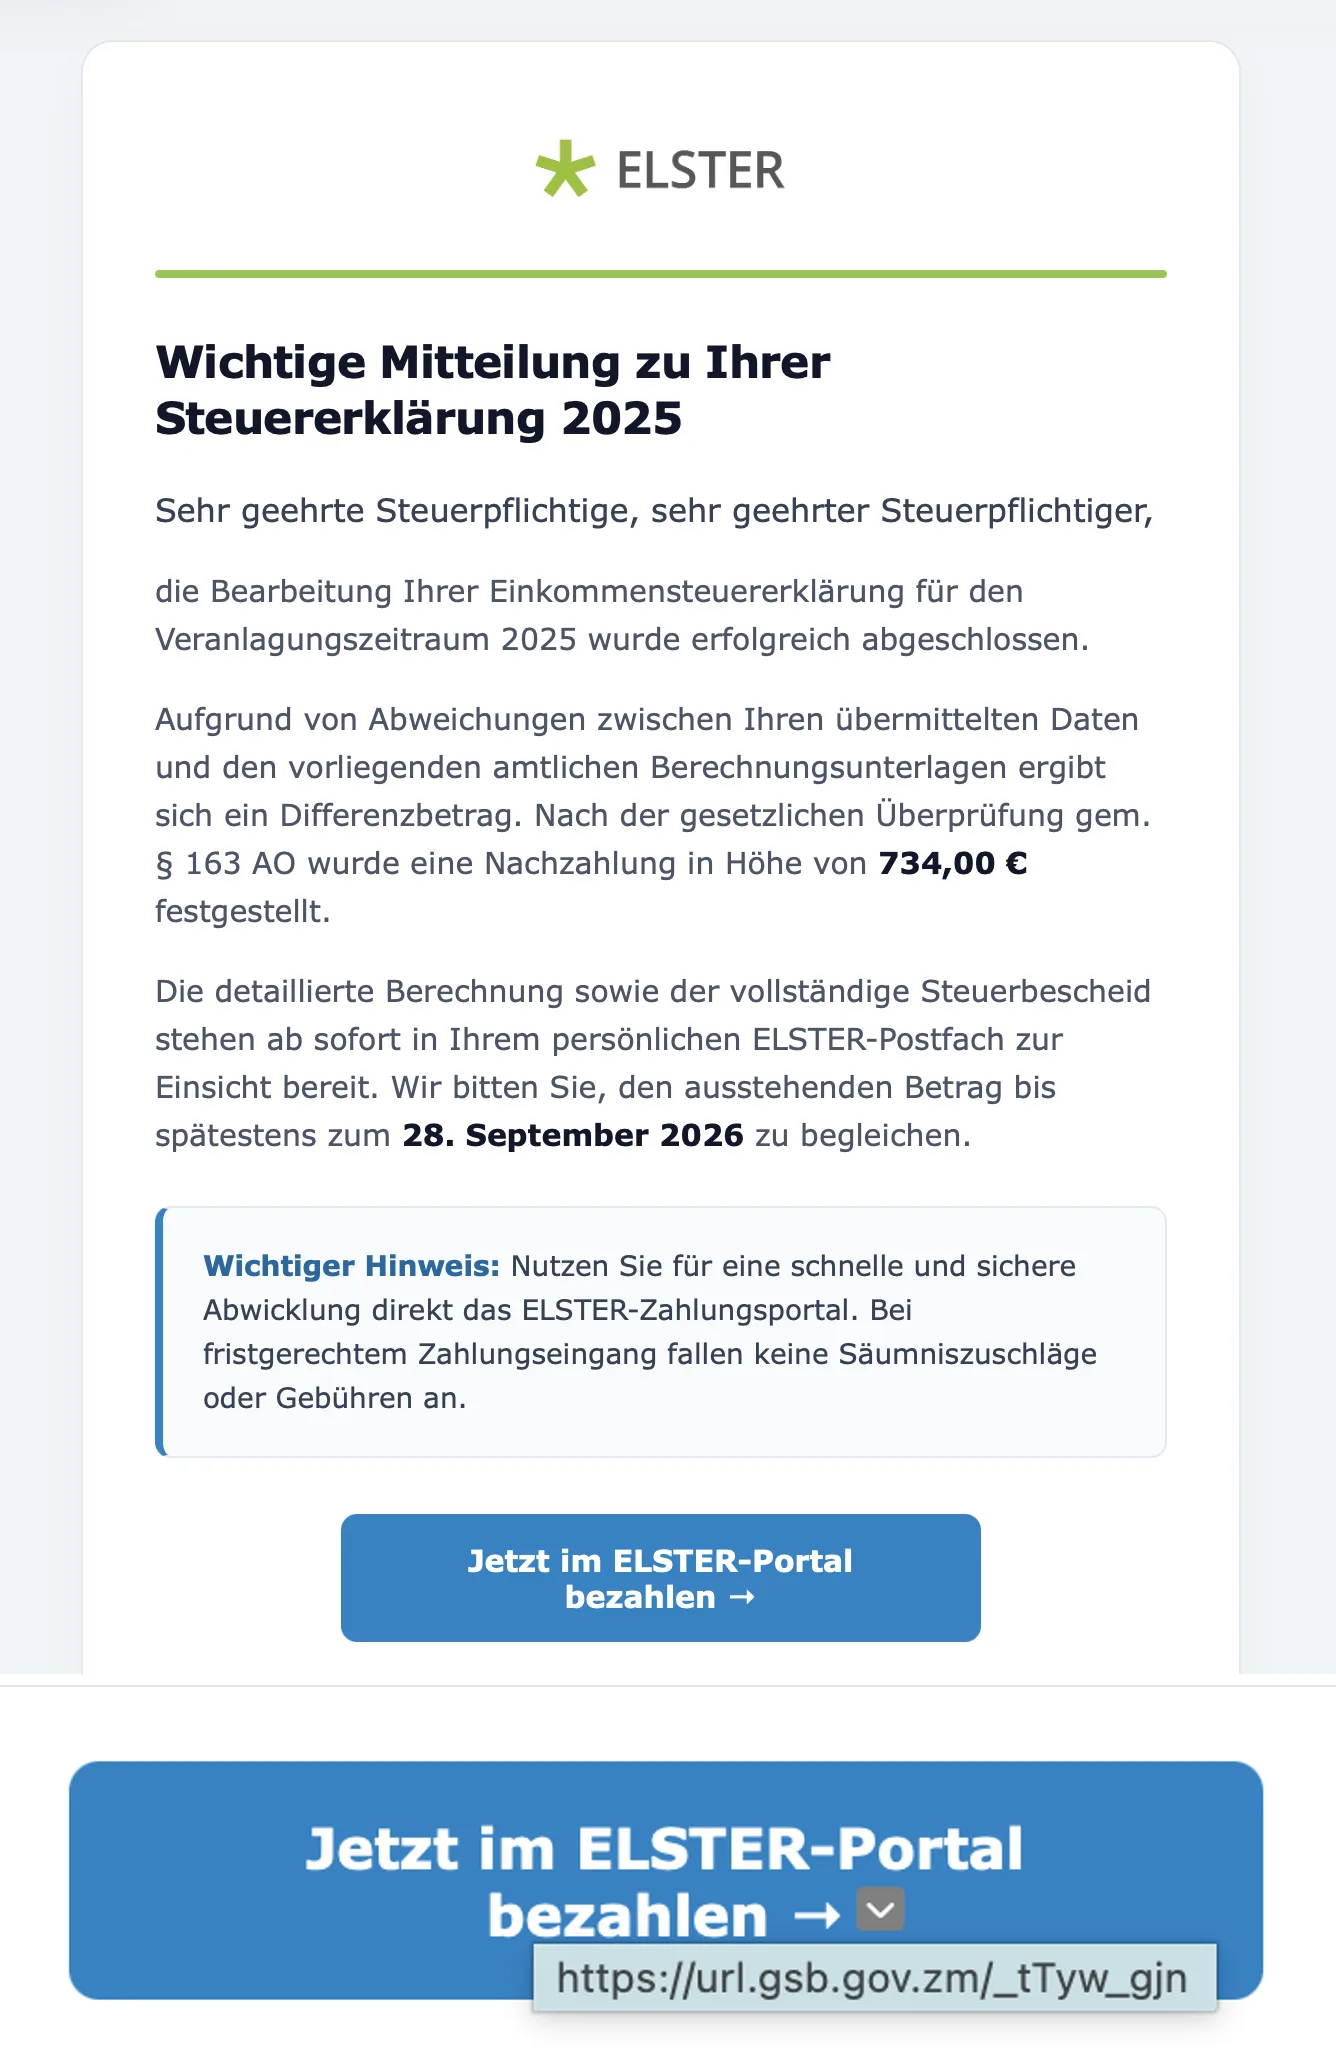
Die fünfte Mail kommt nicht von einer Börse oder einem Wallet-Hersteller, sondern angeblich vom Finanzamt: Die Einkommensteuererklärung 2025 sei bearbeitet, wegen „Abweichungen zwischen Ihren übermittelten Daten und den vorliegenden amtlichen Berechnungsunterlagen“ ergebe sich eine Nachzahlung von 734,00 Euro, zu begleichen bis zum 28. September – bei einer Mail vom 25. September also in drei Tagen. Ein Button führt ins angebliche „ELSTER-Zahlungsportal“.
Warum das für Krypto-Anleger gefährlich ist: Seit dem 1. Januar 2026 übermitteln zugelassene Krypto-Dienstleister Transaktionsdaten an die Finanzbehörden (DAC8, Krypto-Steuern). Wer das weiß und im Vorjahr Coins verkauft hat, rechnet tatsächlich mit Nachfragen vom Finanzamt – genau diese Erwartung nutzt die Masche aus. Sie trifft damit ausgerechnet die Leute, die alles richtig machen wollten.
Zerlegt wird sie an vier Stellen:
- Der Paragraf ist falsch herum zitiert. Die Mail beruft sich auf „die gesetzliche Überprüfung gem. § 163 AO“. § 163 der Abgabenordnung regelt die abweichende Festsetzung von Steuern aus Billigkeitsgründen – dort können Steuern niedriger festgesetzt werden. Für eine Nachforderung ist er nie einschlägig. Wer juristisch klingen will, aber den Paragrafen aus einer Liste zieht, verrät sich damit.
- ELSTER schickt so etwas nicht. Benachrichtigungen aus ELSTER enthalten grundsätzlich keine Beträge, keine Bescheiddetails und keinen Zahlungslink – sie sagen nur, dass im persönlichen Postfach eine neue Nachricht bereitliegt. Ein „ELSTER-Zahlungsportal“ gibt es nicht: Nachzahlungen werden per Überweisung an die Finanzkasse geleistet, mit Steuernummer im Verwendungszweck. Finanzbehörden fragen nie per Mail nach Bankdaten oder Zahlungen.
- Anrede und Frist passen nicht. „Sehr geehrte Steuerpflichtige, sehr geehrter Steuerpflichtiger“ ist keine Anrede, die eine Behörde verwendet, die Ihre Steuernummer kennt – und eine Zahlungsfrist von drei Tagen gibt es im Steuerrecht nicht (üblich ist ein Monat nach Bekanntgabe des Bescheids). Es fehlen Steuernummer, Aktenzeichen und Finanzamt.
- Das Linkziel ist der eigentliche Fund:
url.gsb.gov.zm. Das ist der Kurzlink-Dienst des „Government Service Bus“ der Regierung von Sambia – eine echte Behördeninfrastruktur, die hier als Weiterleitung missbraucht wird. Dieselbe Technik wie bei WhatsApp (Beispiel 2) und Bing (Beispiel 3), nur mit einer Endung, die maximal vertrauenswürdig aussieht:.gov.zmist eine Regierungsdomain – nur eben nicht die deutsche. Deutsche Behörden nutzen.bund.de,.deoder Landesdomains; ELSTER selbst ausschließlichelster.de. Aufgerufen habe ich den Link nicht.
Die Regel für solche Mails: Nie über den Link. Öffnen Sie elster.de über ein Lesezeichen oder die selbst getippte Adresse und sehen Sie im Postfach nach. Liegt dort nichts, gab es nichts. Und selbst wenn eine echte Nachzahlung offen wäre: Bezahlt wird per Überweisung an die Finanzkasse, nie über ein Portal aus einer E-Mail. Die Finanzverwaltungen mehrerer Bundesländer haben 2026 vor genau dieser Welle gewarnt.
Beispiel 6: Das erfundene Ermittlungsverfahren – diesmal mit meinem Namen (3. Oktober 2026)
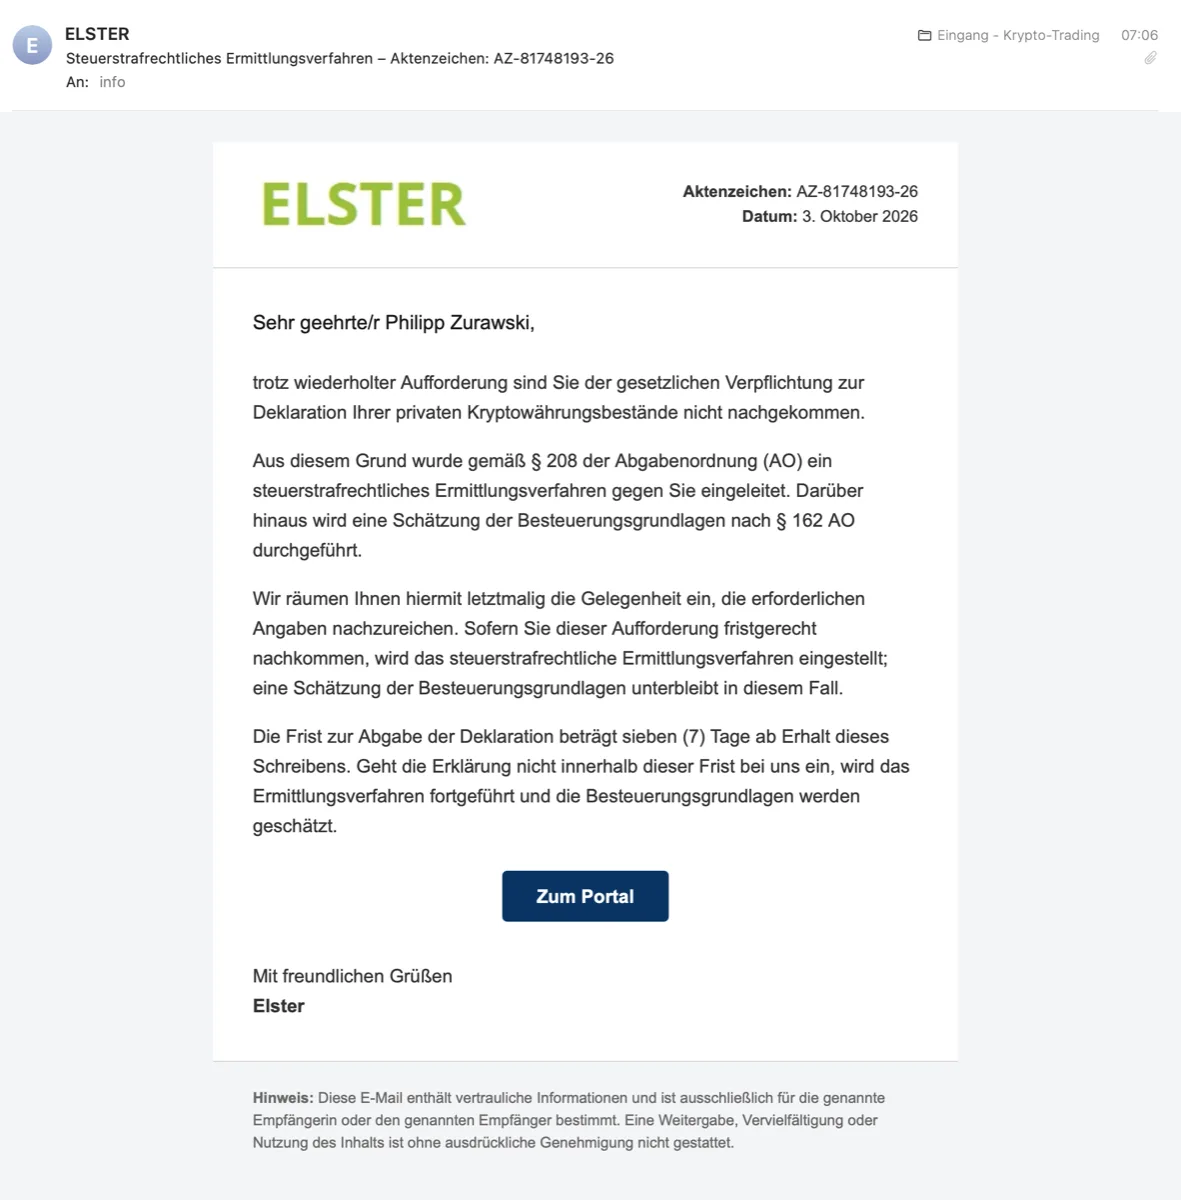
Acht Tage nach der ersten ELSTER-Fälschung kam die zweite – und sie ist aus zwei Gründen die unangenehmste Mail in dieser Sammlung. Erstens steht mein vollständiger Name darin. Zweitens geht es ausdrücklich um Kryptowährungen: Ich sei „trotz wiederholter Aufforderung … der gesetzlichen Verpflichtung zur Deklaration Ihrer privaten Kryptowährungsbestände nicht nachgekommen“, deshalb sei „gemäß § 208 der Abgabenordnung (AO) ein steuerstrafrechtliches Ermittlungsverfahren“ eingeleitet und zusätzlich eine Schätzung nach § 162 AO veranlasst. Sieben Tage Frist, ein Button „Zum Portal“, darunter ein Vertraulichkeitshinweis wie aus einer Kanzlei. Im Betreff ein Aktenzeichen.
Genau so sieht die nächste Stufe aus: nicht mehr Massenware mit „Sehr geehrte Steuerpflichtige“, sondern persönlich adressiert und thematisch auf Krypto zugeschnitten. Und trotzdem zerfällt sie bei sechs Prüfungen.
- Der Name beweist nichts. Das ist der wichtigste Punkt, weil er dem Bauchgefühl widerspricht. Diese Mail ging an die Kontaktadresse dieser Website – und auf derselben Website steht nach § 5 DDG ein Impressum mit meinem Namen. Wer die Adresse hat, hat den Namen gratis dazu. Dasselbe gilt für jeden Gewerbetreibenden im Handelsregister, jedes Vereinsvorstandsmitglied, jede Person aus einem der großen Datenlecks – Ledger-Kunden wissen das seit 2020. Eine persönliche Anrede ist heute kein Echtheitsmerkmal mehr, sondern nur ein Zeichen dafür, dass der Absender etwas mehr Mühe investiert hat.
- Die behauptete Pflicht gibt es nicht. Niemand muss in Deutschland seine Krypto-Bestände „deklarieren“. Eine Vermögensteuer auf gehaltene Coins existiert nicht. Steuerlich relevant sind Veräußerungsgewinne innerhalb der Jahresfrist (§ 23 EStG) und laufende Erträge etwa aus Staking (§ 22 Nr. 3 EStG) – also Vorgänge, nicht Bestände. Bloßes Halten ist weder steuerpflichtig noch angabepflichtig, wie im Beitrag Krypto-Steuern ausgeführt. Der Vorwurf der Mail ist damit nicht nur unbelegt, sondern beschreibt eine Pflicht, die es nicht gibt.
- ELSTER leitet keine Strafverfahren ein. Unterschrieben ist die Mail schlicht mit „Elster“. ELSTER ist aber das Online-Portal der Steuerverwaltung, kein Absender und keine Ermittlungsbehörde. Ein Steuerstrafverfahren führen die Straf- und Bußgeldsachenstelle des zuständigen Finanzamts, die Steuerfahndung oder die Staatsanwaltschaft – und deren Post nennt immer die Behörde mit Anschrift. In der Mail steht kein einziges Finanzamt.
- Der Paragraf ist wieder der falsche – diesmal subtiler. § 162 AO ist korrekt zitiert: Er regelt tatsächlich die Schätzung von Besteuerungsgrundlagen. § 208 AO dagegen beschreibt die Aufgaben der Steuerfahndung; ein Strafverfahren wird nicht „gemäß § 208 AO eingeleitet“. Die Einleitung regelt § 397 AO – und nach dessen Absatz 3 ist sie dem Beschuldigten spätestens dann mitzuteilen, wenn er aufgefordert wird, Tatsachen darzulegen oder Unterlagen vorzulegen. Genau das verlangt die Mail angeblich. Dann aber gäbe es eine förmliche Mitteilung mit Belehrung über die Rechte des Beschuldigten – keinen Button. Ein echter, richtig zitierter Paragraf neben einem falsch verwendeten: Lassen Sie sich von Aktenzeichen und Normketten nicht beeindrucken, sondern schlagen Sie eine Nummer nach. Die Abgabenordnung steht kostenlos auf gesetze-im-internet.de.
- Die Vorgeschichte ist erfunden. „Trotz wiederholter Aufforderung“ – es gab nie eine. Der Satz soll den Reflex auslösen, der jedes Phishing trägt: Habe ich etwas übersehen? Wer das denkt, klickt. Dazu passt, was fehlt: ein Aktenzeichen im Format „AZ-81748193-26“ ist in zwei Sekunden erfunden, die Steuernummer dagegen nicht – und die kennt der Absender nicht, obwohl sie in echter Behördenpost immer oben steht. Der Absender weiß, wie ich heiße, aber nicht, wo ich veranlagt bin. Bei einer Finanzbehörde wäre es genau umgekehrt.
- Absender und Linkziel. Abgeschickt wurde die Mail von
webmaster@ver-tarn.de– einer Domain ohne jeden Bezug zur Steuerverwaltung, mit regulärem Mailservice eines deutschen Anbieters und gültigem SPF-Eintrag. Die Absenderadresse war also vermutlich nicht gefälscht, sondern echt; ob die Domain eigens dafür angelegt oder ein bestehendes Postfach übernommen wurde, lässt sich von außen nicht sagen. Deshalb kommen solche Mails durch Spamfilter. Der Button führt aufyoutubekacke.de/index.php?…, eine .de-Domain bei einem amerikanischen Registrar, deren Name für sich spricht; die Zeichenfolge dahinter ist eine Empfängerkennung. Deutsche Steuerverwaltung heißtelster.deoder die Landesdomain des Finanzamts – sonst nichts. Aufgerufen habe ich den Link nicht.
Die kürzeste Regel steht in der Nachricht, mit der mir diese Mail zugeschickt wurde: Das Finanzamt verschickt so etwas nicht per E-Mail. Behördenpost in Steuersachen kommt auf Papier oder liegt im persönlichen ELSTER-Postfach, das Sie selbst öffnen – eine Benachrichtigungsmail dazu enthält nie Beträge, nie Vorwürfe und nie einen Zahlungs- oder Anmeldelink. Wer unsicher ist, ruft das Finanzamt an, dessen Nummer auf dem letzten Steuerbescheid steht. Nicht die Nummer aus der Mail.
Und falls Sie wirklich Krypto-Gewinne nicht erklärt haben: Dann ist der Weg eine Berichtigung oder Selbstanzeige über eine Steuerberaterin oder einen Steuerberater – nicht ein „Portal“ aus einer E-Mail. Was tatsächlich zu erklären ist, steht in Krypto-Steuern.
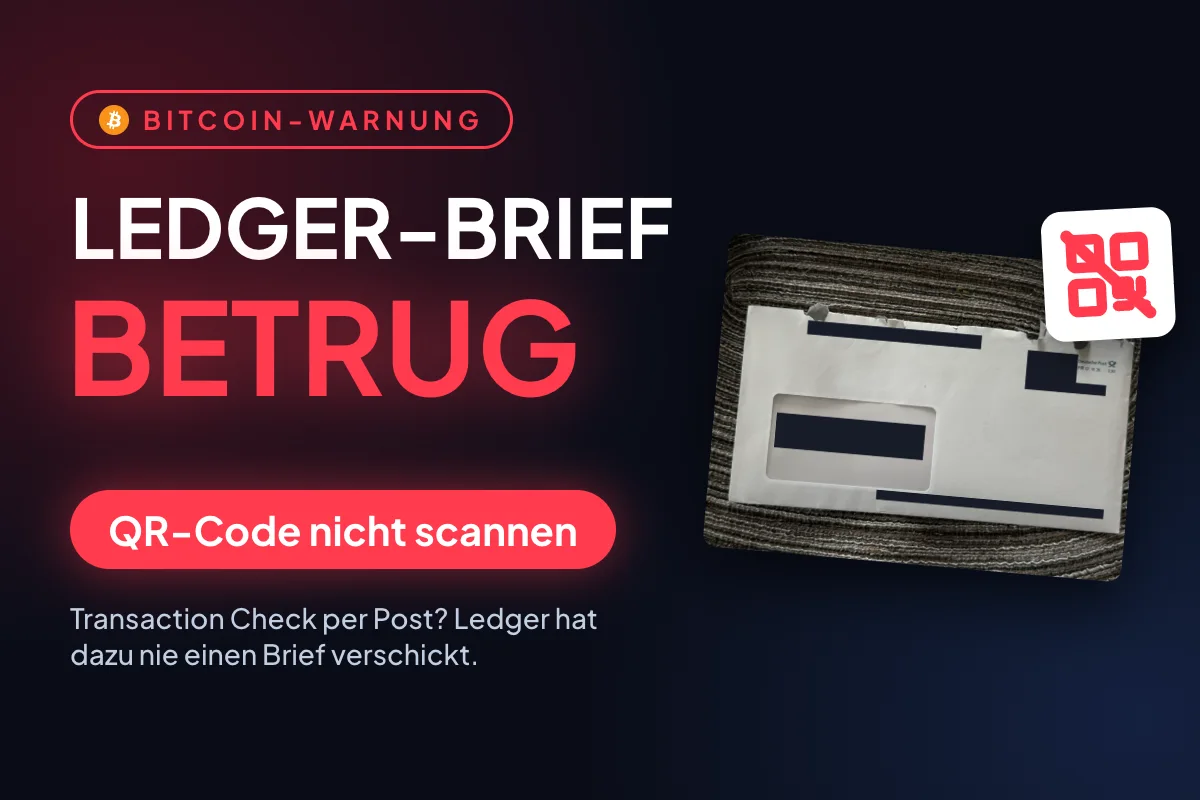
Beispiel 7: Der Brief per Post – „Transaction Check wird Pflicht“ (9. Oktober 2026)
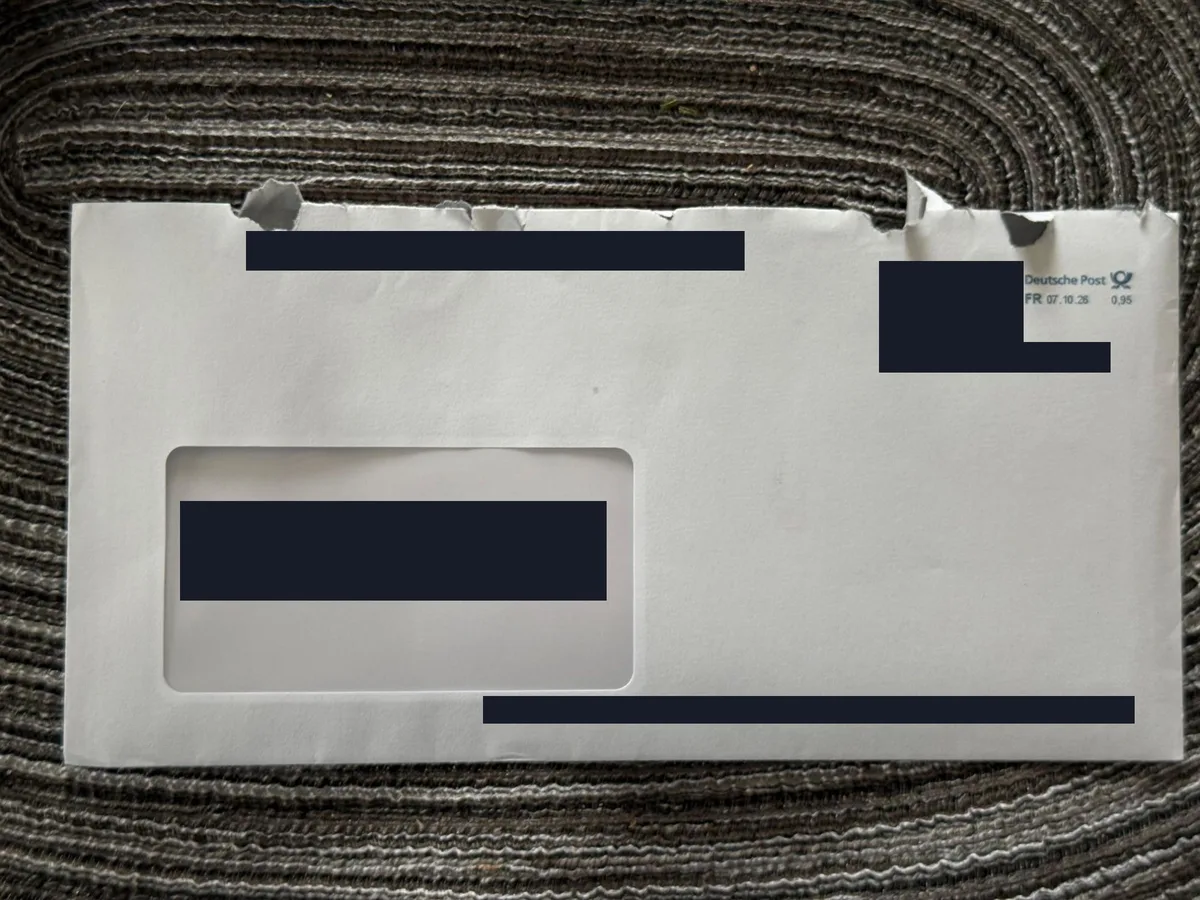
Das erste Beispiel in dieser Sammlung, das nicht im Postfach, sondern im Briefkasten lag: ein sauber gesetzter Brief „von Ledger“, mit meinem Namen und meiner Anschrift, Frist 30. Oktober 2026 und einem QR-Code zum „Aktivieren“ eines angeblich obligatorischen „Transaction Check“. Die Drohung: Zugriff auf Ledger Live eingeschränkt, wenn ich den Code nicht scanne. Ledger selbst schreibt dazu auf der eigenen Academy-Seite, man habe zu Transaction Check keine Mitteilungen per Post verschickt, Briefe dazu seien Betrugsversuche – und rät allgemein, jeden angeblichen Ledger-Brief als Phishing zu behandeln. Dass die Masche mit dem QR-Code endet, ist kein Zufall: Ein Link in einer Mail lässt sich vom Spamfilter prüfen, ein Code auf Papier nicht. Die ausführliche Analyse mit Video, Briefbild und Handlungsanleitung steht im Beitrag Ledger-Brief: Transaction Check per Post ist Betrug.
Zum Vergleich: So sieht ein echtes Update aus
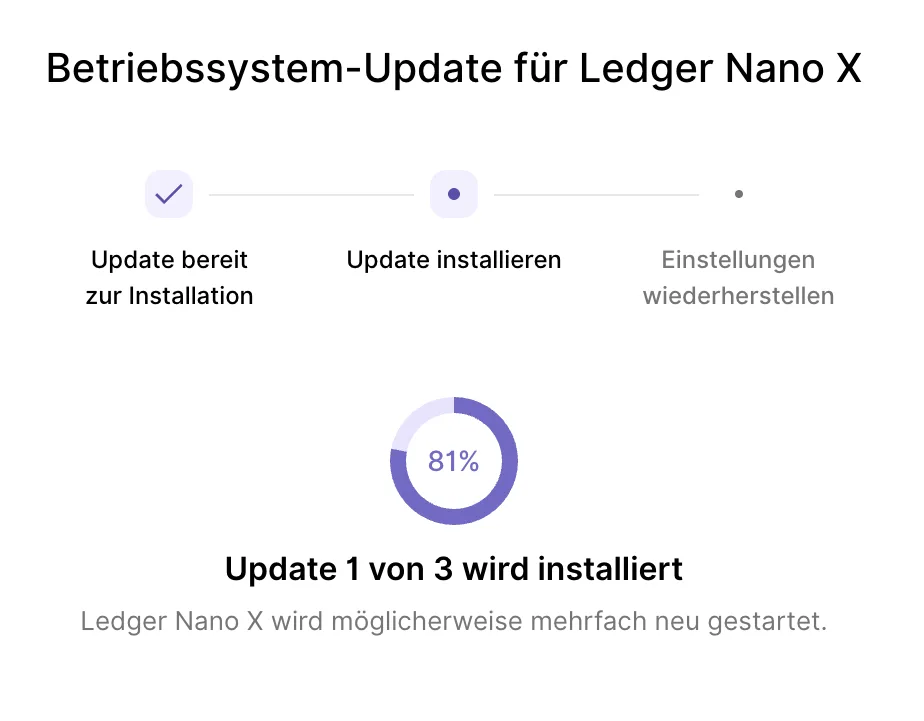
Der Unterschied zur Mail oben: Das echte Update wird in Ledger Live angeboten, läuft über das per USB oder Bluetooth verbundene Gerät, fragt nie nach den Wiederherstellungswörtern und droht mit nichts. Wenn Sie unsicher sind, ob eine Update-Aufforderung echt ist: Mail schließen, Ledger Live öffnen – steht dort nichts an, war die Mail Phishing.
Die acht häufigsten Maschen
1. Das gefälschte Sicherheitsupdate
Auch als Brief mit QR-Code unterwegs, siehe Ledger-Brief: Transaction Check per Post ist Betrug. „Ihr Ledger ist von einer Sicherheitslücke betroffen – installieren Sie das Firmware-Update“ oder „Ledger Live wurde kompromittiert, prüfen Sie Ihr Gerät“. Der Link führt auf eine Kopie der Ledger-Seite, die zur „Verifizierung“ die 24 Wörter abfragt. Echte Firmware-Updates kommen ausschließlich über die Ledger-Live-App beziehungsweise Trezor Suite und BitBoxApp, nie per Mail-Link.
2. Die Drohkulisse
„Verdächtige Aktivität festgestellt, Ihr Konto wird in 24 Stunden gesperrt“, „Auszahlung angehalten, bestätigen Sie Ihre Identität“. Dringlichkeit ist das Werkzeug, mit dem Betrüger Ihr Nachdenken abschalten. Seriöse Anbieter sperren nicht per Countdown und verlangen keine Bestätigung über einen Mail-Link – sie zeigen den Hinweis in der App. Wie das in der Praxis aussieht, zeigt Beispiel 3 oben: „Your wallet is blocked“, Entsperrung gegen 24 Wörter oder Ausweis. Die wirksamste Spielart ist die umgekehrte: eine angebliche Auszahlungsbestätigung über einen hohen Betrag mit der Aufforderung, sie zu stornieren (Beispiel 4). Prüfen Sie so etwas immer in der App des Anbieters, nie über den Link in der Mail.
3. Der falsche Support
Wer auf X, in Telegram, Discord oder Reddit ein Problem schildert, bekommt binnen Minuten Nachrichten von „Ledger Support“, „Bitpanda Hilfe“ oder „BISON Team“ – mit Logo, freundlich, hilfsbereit. Kein Hersteller und keine zugelassene Börse leistet Support per Direktnachricht. BitBox schreibt es sogar als Banner in den eigenen Shop: keine Telefon-Hotline, niemals eine Frage nach dem Backup.
4. Der „Berater“ und die Handelsplattform
Beginnt mit einem Kontakt über Social Media, Dating-App oder WhatsApp-Gruppe, führt zu einer „Plattform“ mit eindrucksvoller Rendite und endet damit, dass Auszahlungen nur nach weiteren Einzahlungen („Steuern“, „Gebühren“, „Freischaltung“) möglich sind – die sie nie sind. Kennzeichen: Die Plattform steht nicht im ESMA-Register, hat kein Impressum mit prüfbarer Adresse und drängt zu Überweisungen an Privatpersonen oder Krypto-Adressen. Prüfen Sie jeden Anbieter im Börsen-Vergleich oder direkt im ESMA-Register – wie das geht, steht im Beitrag zu MiCA. Eine Stufe darunter, kein Betrug im engeren Sinn, aber ohne jede EU-Aufsicht: die Krypto-Karten aus Telegram-Bots und Instagram-Stories – was dahintersteckt, steht im Kreditkarten-Vergleich.
5. Das Giveaway
„Senden Sie 0,1 BTC und erhalten Sie 0,2 BTC zurück“ – gern im Namen bekannter Personen oder Börsen, mit gefälschten Livestreams. Es gibt keine Verdopplung. Jede Überweisung an eine Krypto-Adresse ist endgültig.
6. Der Wallet-Drainer
Eine Website („Airdrop abholen“, „NFT minten“, „Wallet verbinden“) bittet um eine Signatur mit MetaMask oder einer anderen Software-Wallet. Die Signatur erlaubt dem Vertrag, Ihre Token zu bewegen. Hier schützt genau das, was Hardware-Wallets mit großem Display bieten: den Vertragsinhalt vor dem Signieren lesen – und im Zweifel abbrechen. Was Klartext-Signieren bedeutet, erklärt der Hardware-Wallet-Vergleich.
7. Der „Recovery-Service“
Nach einem Verlust melden sich „Ermittler“, „Anwälte“ oder „Blockchain-Analysten“, die Ihre Coins gegen Vorkasse zurückholen. Sie holen nichts zurück. Verlorene Coins sind nur in Ausnahmefällen über Strafverfolgung und Börsen mit Zulassung erreichbar – nie über eine Vorauszahlung.
8. Die Behördenmail
Angebliche Nachrichten von Finanzamt, ELSTER, Zoll, Inkasso oder Polizei – mit Nachzahlung, Bußgeld oder Ermittlungsverfahren und kurzer Frist. Für Krypto-Anleger besonders heikel, seit die Anbieter über DAC8 an die Finanzbehörden melden und viele mit Post vom Finanzamt rechnen (Beispiele 5 und 6 oben). Kennzeichen: fehlende Steuernummer, kein genanntes Finanzamt, Frist von wenigen Tagen, Zahlung oder Anmeldung über ein „Portal“ statt per Überweisung beziehungsweise im selbst geöffneten ELSTER-Postfach, falsch zitierte Paragrafen. Auf die Anrede ist kein Verlass: Beispiel 6 sprach mich mit vollem Namen an – der stand im Impressum meiner eigenen Website. Deutsche Behörden verlangen per E-Mail weder Zahlungen noch Bankdaten; ELSTER-Nachrichten nennen nie Beträge, sondern nur, dass im Postfach etwas bereitliegt.
Woran Sie Phishing in 20 Sekunden erkennen
- Absendername mit Lücken oder Sonderzeichen: „C o i n b a s e“, „Led-ger“ oder ähnlich zerlegte Firmennamen sind ein Trick gegen Spamfilter – und ein sicheres Erkennungsmerkmal für Betrug.
- Absender- und Antwortadresse: Nicht der angezeigte Name zählt, sondern die Adresse hinter dem @ – und zwar auch in der Zeile „Antwort an“. „ledger-support-de.com“, „ledger.live-update.net“, eine Freemail- oder Wegwerfadresse (yopmail.com, siehe Beispiel 2) sind Betrug. Echte Domains: ledger.com, trezor.io, bitbox.swiss, bitpanda.com, bisonapp.com.
- Linkziel: Mauszeiger über den Link (am Handy: lange drücken) und die Domain lesen, bevor Sie klicken – bis zum Ende: Steht hinter einem Weiterleitungsdienst (l.wl.co, bing.com/ck, google.com/url …) ein
?u=mit einer zweiten, oft kodierten Adresse, ist das die echte Zieladresse. Weicht sie ab – löschen. - Auch seriöse Endungen sagen nichts: Beispiel 5 führte auf
url.gsb.gov.zm– eine echte Regierungsdomain, nur eben die von Sambia. Entscheidend ist nicht die Endung, sondern ob die Domain zum angeblichen Absender gehört: ELSTER istelster.de, Ledgerledger.com, Coinbasecoinbase.com. - Ihr Name ist kein Echtheitsmerkmal: Namen und Adressen stehen in Impressen, Registern und in den Datenlecks der letzten Jahre. Entscheidend ist umgekehrt, was der Absender nicht weiß: Eine Behörde kennt Ihre Steuernummer, eine Börse Ihren Kontostand, ein Händler Ihre Bestellnummer. Fehlt genau das, ist die persönliche Anrede nur Fassade.
- Dringlichkeit und Drohung: Fristen, Sperrungen, „sofort“, „letzte Warnung“.
- Abfrage von Seed, PIN oder Passwort: immer Betrug, ohne Ausnahme.
- Anhänge: Hersteller schicken keine Programme oder „Sicherheitstools“ per Mail.
- Sprache: Deutsche Mails großer Anbieter sind heute fehlerfrei; holprige Formulierungen sind ein Hinweis, fehlerfreie aber kein Freifahrtschein.
Was Hersteller, Börsen und Behörden nie tun
| Wer | Tut nie | Echter Kontaktweg |
|---|---|---|
| Ledger, Trezor, BitBox | nach Wiederherstellungswörtern fragen, per Mail-Link ein Update verlangen, per Telefon oder Direktnachricht Support leisten | Support-Seite des Herstellers, Update nur in Ledger Live / Trezor Suite / BitBoxApp |
| Zugelassene Börsen (Bitpanda, BISON, Kraken u. a.) | Passwörter oder 2FA-Codes abfragen, Überweisungen an Privatkonten oder fremde Wallets verlangen, Support über Telegram/WhatsApp anbieten | Hilfe-Center und Chat in der App oder auf der offiziellen Website |
| BaFin, ESMA, Polizei | anrufen und zu Überweisungen oder „Sicherungskonten“ auffordern, Krypto „beschlagnahmen“ per Wallet-Transfer | BaFin veröffentlicht Warnungen auf bafin.de; Behörden schreiben per Post |
Richtig reagieren – vorher und hinterher
- Vorher: Eigene E-Mail-Adresse nur für Krypto-Konten und Shops; 2FA per App statt SMS (Anleitung); Lesezeichen für ledger.com, Ihre Börse und Ledger Live statt Suchmaschinen-Anzeigen; Seed-Phrase offline, nie fotografiert.
- Bei einer verdächtigen Mail: Nicht klicken, nicht antworten, keine Anhänge öffnen. Wenn Sie unsicher sind, ob eine Warnung echt ist: App öffnen oder die Website selbst eintippen – echte Hinweise stehen dort.
- Seed-Phrase eingegeben? Behandeln Sie die Wallet als verloren: sofort mit dem Hardware-Gerät eine neue Wallet mit neuer Seed-Phrase anlegen und alle Coins dorthin übertragen. Jede Minute zählt – Angreifer räumen automatisiert ab.
- Geld überwiesen? Bank kontaktieren (SEPA-Rückruf ist nur kurz möglich), Anzeige bei der Polizei (Online-Wache des Bundeslandes), Screenshots und Adressen sichern. Bei Krypto-Überweisungen an eine zugelassene Börse: deren Compliance-Abteilung informieren – nur dort besteht eine Chance auf Einfrieren.
- Melden: Phishing-Mails an den nachgeahmten Anbieter über dessen Support-Seite weiterleiten; Verbraucherzentrale (Phishing-Radar) und BaFin nehmen Hinweise entgegen.
Checkliste zum Ausdrucken
- Fragt jemand nach Seed, PIN, Passwort oder 2FA-Code? → Betrug.
- Kommt der Kontakt ungefragt per Mail, SMS, Anruf oder Direktnachricht? → Nicht reagieren, selbst nachsehen.
- Führt der Link auf eine andere Domain als die des Anbieters? → Löschen.
- Verspricht jemand feste oder außergewöhnliche Rendite? → Anbieter im ESMA-Register prüfen; steht er nicht drin, Finger weg.
- Verlangt eine Auszahlung eine vorherige Einzahlung? → Betrug, ohne Ausnahme.
Häufige Fragen
Woher haben die Betrüger meine Adresse?
Meist aus den Datenlecks bei Ledger (2020: 272.853 Bestellungen mit Postadresse und Telefonnummer, über eine Million E-Mail-Adressen) und beim Zahlungsdienstleister Global-e (Januar 2026). Auch Newsletter-Anmeldungen, Foren-Profile und öffentlich einsehbare Adressen wie die aus einem Impressum werden abgegriffen – Beispiel 2 oben ging an die Kontaktadresse dieser Website. Die Geräte selbst waren nie betroffen.
Ist mein Ledger unsicher, wenn ich solche Mails bekomme?
Nein. Die Mail beweist nur, dass Ihre Kontaktdaten im Umlauf sind. Die Schlüssel liegen im Gerät; gefährdet sind sie erst, wenn Sie die Wiederherstellungswörter irgendwo eingeben.
Kann ich gestohlene Coins zurückbekommen?
Selten. Realistisch nur, wenn die Coins bei einer zugelassenen Börse landen und Sie schnell Anzeige erstatten – die Börse kann Konten einfrieren. „Recovery-Dienste“ gegen Vorkasse sind selbst Betrug.
Wie erkenne ich eine gefälschte Ledger-Live-App?
Nur aus ledger.com/ledger-live oder den offiziellen App-Stores installieren, nie aus einer Mail oder einer Anzeige. Die echte App fragt niemals nach den 24 Wörtern – sie werden ausschließlich am Gerät eingegeben, beim Wiederherstellen.
Was ist mit dem Ledger-Upgrade-Angebot in meiner Ledger-Live-App?
Das Angebot (20 % auf Nano Gen5, Flex und Stax für Besitzer der klassischen Nanos) ist echt, wenn es in der App selbst erscheint oder Sie es unter shop.ledger.com aufrufen. Dieselbe Botschaft per Mail mit Link auf eine andere Domain ist Phishing. Einordnung im Hardware-Wallet-Vergleich.
Quellen und Prüfdatum
- Ledger, Blog „Update: Efforts to Protect Your Data and Prosecute the Scammers“ (Datenleck 2020: 272.853 Bestellungen, 1.075.382 E-Mail-Adressen; keine Geräte-, Software- oder Zahlungsdaten betroffen) – geprüft 18.09.2026
- The Block, 05.01.2026, „Ledger customers alerted to data leak at third-party e-commerce partner Global-e“ (Namen und Kontaktdaten) – geprüft 18.09.2026
- BitBox-Shop, Sicherheitsbanner (keine Telefon-Hotline, keine Frage nach dem Backup) – geprüft 18.09.2026
- Ledger, Aktionsseite Nano-Upgrade-Programm (Angebot nur in Ledger Live / shop.ledger.com) – geprüft 18.09.2026
- BaFin, Verbraucher-Warnungen (bafin.de → Verbraucher → Warnungen und Aktuelles); ESMA, Interim MiCA Register – geprüft 18.09.2026
- Menlo Security, „Google Drawings and WhatsApp Zero-hour Open Redirection Phish exposed“ (Missbrauch des WhatsApp-Linkverkürzers l.wl.co als offene Weiterleitung); Netify, Hostname-Eintrag l.wl.co (WhatsApp/Meta) – geprüft 21.09.2026
- RDAP-Abfrage syncledgerwallet.live (rdap.identitydigital.services): registriert 30.07.2026, Laufzeit bis 30.07.2027, Registrar PDR Ltd. – abgefragt 21.09.2026
- Beispiel 3: Kopfzeilen und Linkziel der Mail vom 22.09.2026; Zieladresse aus dem Base64-Parameter der Bing-Weiterleitung dekodiert, Registrierungsdatum der Zieldomain laut WHOIS nic.it (03.09.2019) – abgefragt 22.09.2026, Seite nicht aufgerufen
- Beispiel 4: Kopfzeilen, Text und Linkziel der Mail vom 24.09.2026 (Screenshot); Registrierungsdaten der Zieldomain markets-hub.shop laut RDAP (registriert 10.07.2026, Registrar.eu, Laufzeit bis 10.07.2027) – abgefragt 24.09.2026, Seite nicht aufgerufen
- Beispiel 5: Mail vom 25.09.2026 (Screenshot mit Linkvorschau); § 163 AO „Abweichende Festsetzung von Steuern aus Billigkeitsgründen“ – gesetze-im-internet.de, geprüft 25.09.2026; Zieldomain url.gsb.gov.zm = Kurzlink-Dienst des Government Service Bus der Regierung Sambias (SMART Zambia Institute; url.gsb.gov.zm und gsb.gov.zm mit identischer IP), Ziel nicht aufgerufen; Behördenwarnungen vor gefälschten ELSTER-Mails 2026 (u. a. Ministerium für Finanzen und Wissenschaft des Saarlandes, bayerische Finanzämter) – geprüft 25.09.2026
- Beispiel 6: Mail vom 03.10.2026 (Screenshot), Absenderadresse und Linkziel nach Angabe des Betreibers; Abgabenordnung – § 162 „Schätzung von Besteuerungsgrundlagen“, § 208 „Steuerfahndung (Zollfahndung)“, § 397 „Einleitung des Strafverfahrens“ (Abs. 3) – gesetze-im-internet.de, geprüft 03.10.2026; DNS- und WHOIS-Abfragen zu Absender- und Zieldomain (Mailservice und SPF beim Absender, Registrar der Zieldomain) – abgefragt 03.10.2026, Ziel nicht aufgerufen; zur Reichweite der Erklärungspflicht: Krypto-Steuern (bloßes Halten weder steuer- noch angabepflichtig)
- Eigene Erfahrung: regelmäßige Phishing-Mails als Ledger-Kunde seit 2019; Beispiele 1 bis 6 aus dem Postfach und Beispiel 7 aus dem Briefkasten des Autors (September und Oktober 2026) und Screenshot des echten Nano-X-Updates in Ledger Live (September 2026)
Hinweis: Dieser Beitrag ist keine Rechtsberatung. Bei Verlust: Anzeige erstatten und Belege sichern. Kryptowährungen sind hochvolatil; ein Totalverlust ist möglich.
Verwandte Beiträge
Erfahrung aus über 8 Jahren Marktbewegungen
Nachdem ich am 05. April 2017 meine ersten Ether gekauft habe, begleite ich den Krypto-Sektor täglich durch Bullen- und Bärenmärkte. Auf krypto-trading.com teste ich Börsen, Broker und Wallets persönlich mit eigenem Kapital: Gebühren, Einzahlungswege, Auszahlungen und Regulierung – keine gesponserten Gefälligkeitsurteile.
Wie wir uns finanzieren
Über Affiliate-Links zu Anbietern. Eröffnen Sie ein Konto über einen unserer Links, erhalten wir eine Provision – ohne Mehrkosten für Sie und ohne Einfluss auf die Bewertung.
Mehr über die Redaktion & Testmethodik →