Ledger-Briefe mit QR-Code: Zwei Briefe, eine Masche – so erkennen Sie den Betrug
Zwei Papierbriefe „von Ledger“ innerhalb von drei Tagen: erst „Transaction Check wird Pflicht“, dann eine angebliche ZenLedger-Registrierung für Steuer und BaFin – plus Gutschein. Was drinsteht, warum es Betrug ist und was Sie tun, wenn Sie schon gescannt haben.

Krypto-Investor seit 05. April 2017
Zuletzt aktualisiert: 12. Oktober 2026
Das Wichtigste in Kürze · Stand 12.10.2026
- Update 12.10.2026 – schon der zweite Brief: Diesmal soll ich mich bis zum 31. Oktober bei „ZenLedger“ registrieren, angeblich Pflicht für alle Ledger-Kunden in Deutschland, mit Verweis auf BaFin und Bundeszentralamt für Steuern – plus Gutschein-Karte. ZenLedger gibt es wirklich, die Pflicht nicht (Brief Nr. 2).
- Der erste Brief kam am 09.10.2026: „Transaction Check“ werde Pflicht, ich solle bis zum 30. Oktober 2026 einen QR-Code scannen, sonst werde der Zugriff eingeschränkt. Mit meinem richtigen Namen und meiner richtigen Anschrift.
- Es ist Betrug. Ledger schreibt auf der eigenen Academy-Seite zu Transaction Check wörtlich: Man habe dazu keine Mitteilungen per Post verschickt, und alle Briefe zu diesem Thema seien Betrugsversuche.
- Die Masche ist bekannt: Ledger warnt seit Längerem vor Briefen mit QR-Code. Am Ende der Kette steht immer dieselbe Forderung – die 24 Wiederherstellungswörter einzugeben. Wer das tut, verliert das Wallet.
- Was Sie tun: nicht scannen, nichts eingeben, Brief aufheben (für eine Anzeige), Ledger und Polizei informieren. Wer schon Wörter eingegeben hat: sofort neues Wallet mit neuen Wörtern anlegen und alles dorthin umziehen.
Der Brief in 47 Sekunden
Was in dem Brief steht
Das Schreiben ist ein sauber gesetzter A4-Brief in deutscher Sprache mit Ledger-Logo, Referenznummer und Datum 14.09.2026. Absender ist „Ledger Security & Compliance“ in Paris. Der Betreff lautet „Erinnerung: Transaction Check® wird bald ein obligatorischer Bestandteil von Ledger Live“. Im Text steht, dies geschehe „in Übereinstimmung mit den globalen Kryptowährungsvorschriften“. Betroffen seien Nano S Plus, Nano S, Nano X, Stax und Flex – also fast alle gängigen Modelle, damit sich möglichst jeder Ledger-Kunde angesprochen fühlt.
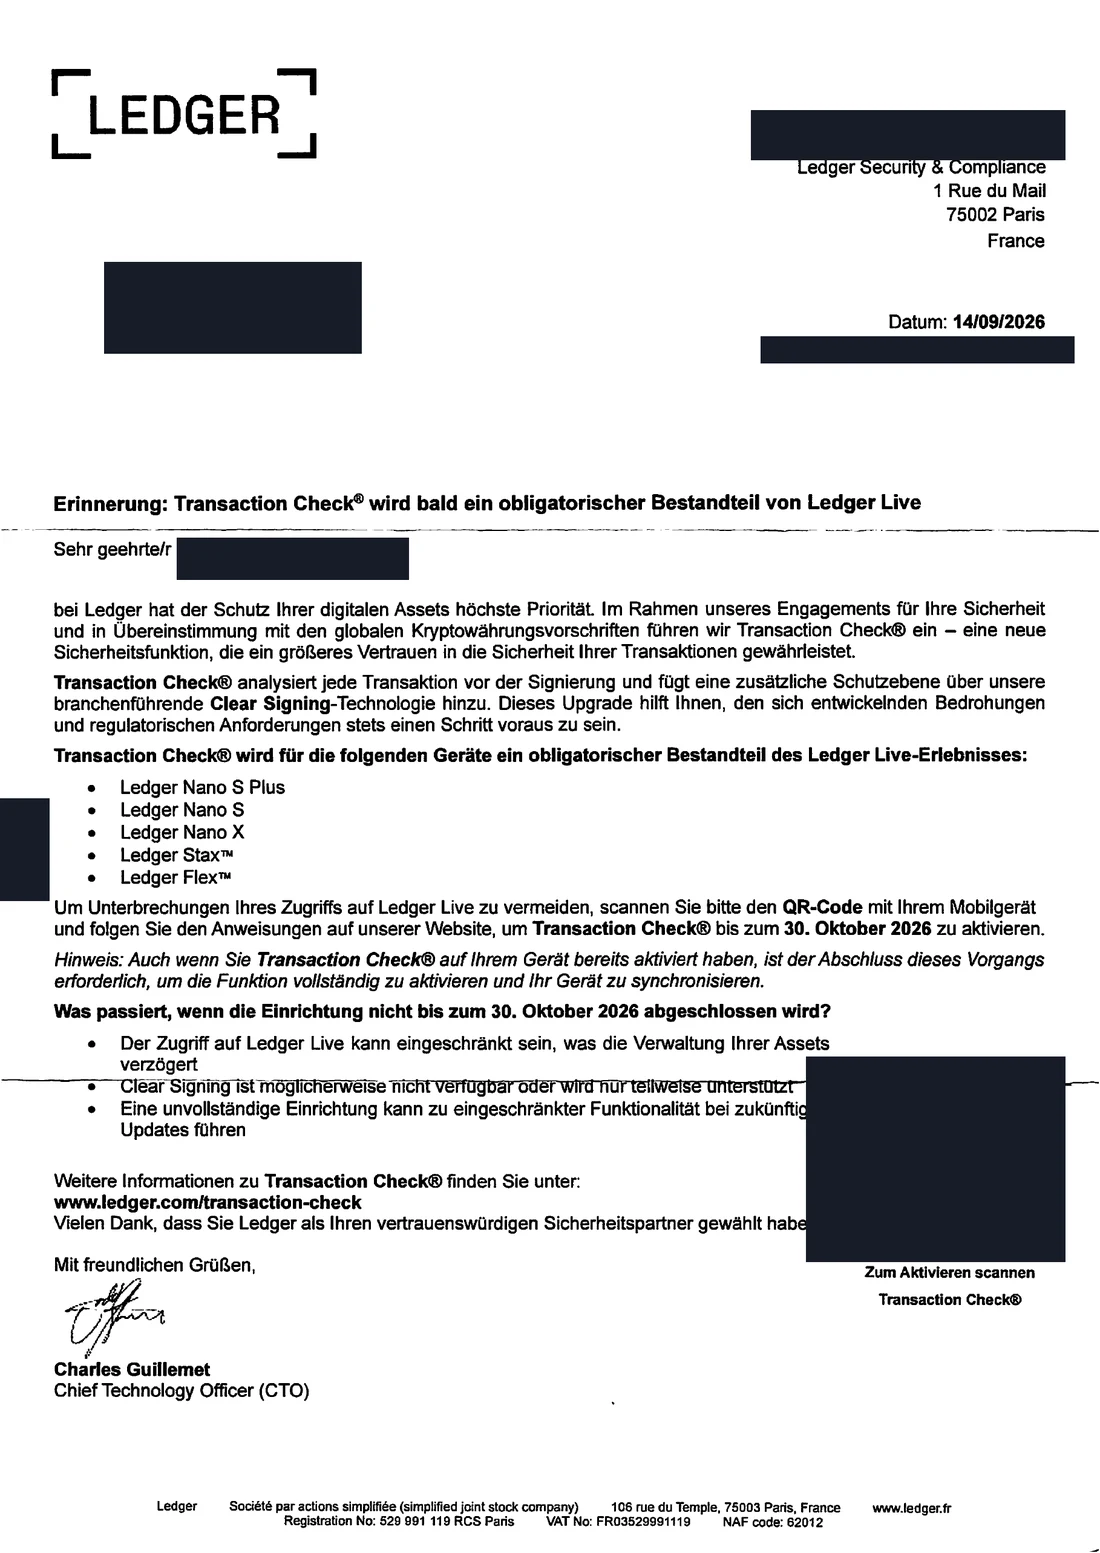
Der Brief enthält die vier Bausteine, die jede dieser Fälschungen trägt:
- Eine angebliche Pflicht: Eine Funktion werde „obligatorisch“, ausgelöst durch „regulatorische Anforderungen“. Welche Vorschrift gemeint sein soll, steht nirgends.
- Eine Frist: bis zum 30. Oktober 2026, gut drei Wochen nach der Frankierung. Genug Zeit, um nicht in Panik zu geraten, aber kurz genug, um nicht abzuwarten.
- Eine Drohung: Ohne den Vorgang könne der Zugriff auf Ledger Live eingeschränkt sein, „Clear Signing“ möglicherweise nicht mehr verfügbar sein und die Funktionalität bei Updates leiden.
- Eine Hintertür zur Webseite: Der QR-Code mit dem Text „Zum Aktivieren scannen“. Dazu der Satz, auch wer die Funktion „bereits aktiviert“ habe, müsse den Vorgang abschließen – damit sich niemand mit „habe ich schon“ herausredet.
Warum der Brief Betrug ist
Es gibt keinen einzelnen Beweis, den man dem Papier ansieht – das Layout ist gut. Entscheidend sind die Aussagen von Ledger selbst und der Inhalt des Briefs.
- Ledger sagt es ausdrücklich. Auf der Academy-Seite zu Transaction Check steht, Ledger habe zu Transaction Check keine Mitteilungen per Post verschickt; Briefe dazu seien Betrugsversuche. Auf der Seite „Phishing campaigns status“ rät Ledger allgemein: Bei jeder angeblichen Ledger-Mitteilung per SMS, WhatsApp, Telegram, Anruf oder Brief von Phishing auszugehen. Ledger kommuniziere nur per E-Mail und über die offiziellen Social-Media-Kanäle. Dort ist die Masche mit den Papierbriefen und QR-Codes als eigene Kampagne beschrieben, mit der immer gleichen Forderung am Ende: die 24 Wörter einzugeben.
- Transaction Check gibt es wirklich – nur anders. Es ist eine Sicherheitsfunktion, die Transaktionen vor dem Signieren simuliert. Laut Ledger erscheint die Option zum Aktivieren, wenn in der App eine Ethereum-Transaktion (EVM) gestartet wird. Sie wird in der App angeboten, nicht per Post und nicht über eine Webseite hinter einem QR-Code. Die Fälscher haben sich ein echtes, glaubwürdiges Thema gesucht.
- Eine Software-Funktion braucht keinen QR-Scan auf einer Webseite. Was auf dem Gerät oder in der App passiert, bestätigen Sie am Gerät. Dass die Aktivierung „bis zum 30. Oktober“ über eine Webseite „abgeschlossen“ werden müsse, selbst wenn sie längst aktiv ist, ergibt technisch keinen Sinn – es sei denn, die Webseite soll etwas anderes abfragen.
- Die angebliche Rechtsgrundlage fehlt. „Globale Kryptowährungsvorschriften“ sind kein Gesetz. Welche Norm ein Hardware-Wallet-Hersteller dazu zwingen würde, eine Sicherheitsfunktion per Brief zur Pflicht zu machen, bleibt offen.
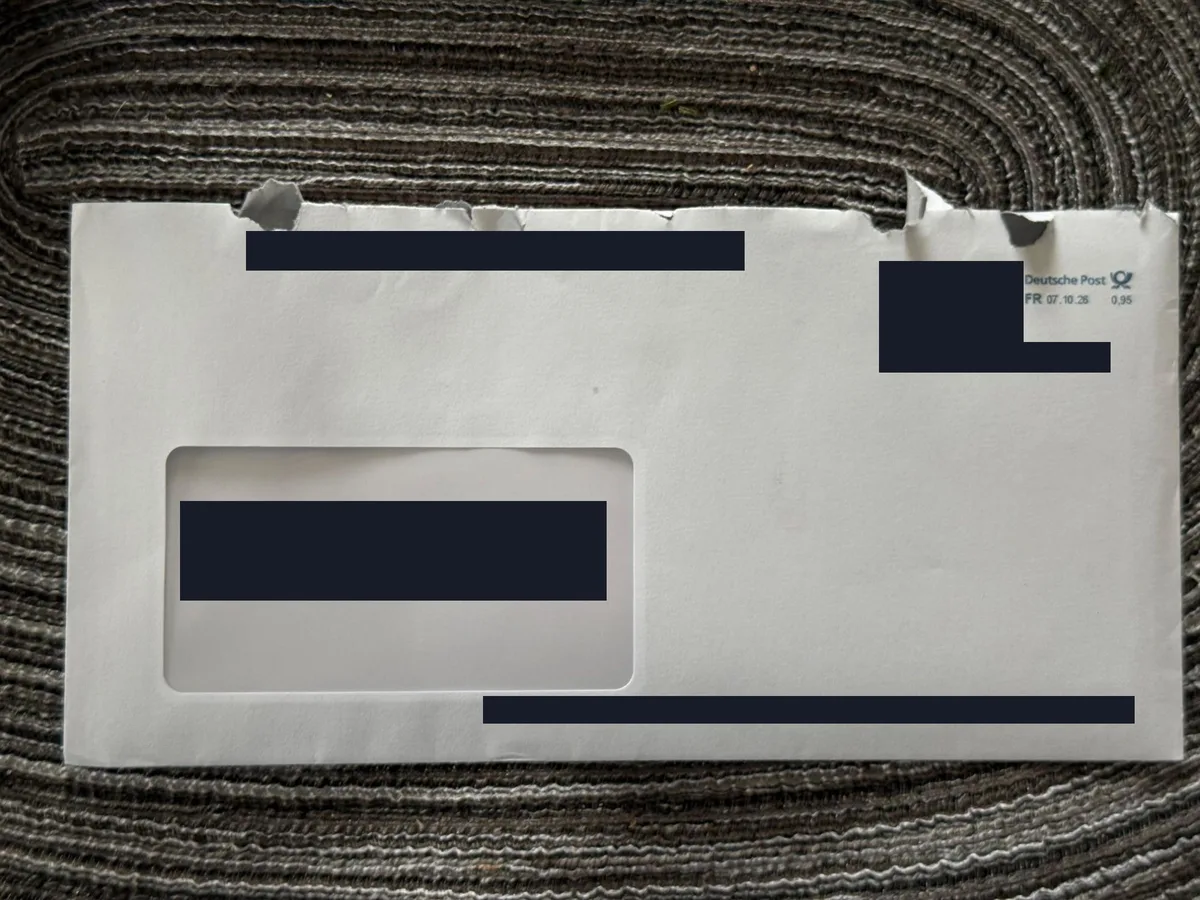
- Der Umschlag passt nicht zum Absender. Der Brief nennt Paris, der Umschlag trägt einen Freistempel der Deutschen Post vom 07.10.2026. Zudem stehen im Brief zwei verschiedene Pariser Anschriften (Kopf: 1 Rue du Mail, Fuß: 106 rue du Temple). Beides beweist für sich nichts, passt aber zu einem Massenversand mit Absender-Briefkopf.
- Name und Anschrift stimmen – und das ist kein Echtheitsmerkmal. Die Daten stammen mutmaßlich aus den Datenlecks der vergangenen Jahre (2020 bei Ledger, 2026 bei einem Zahlungsdienstleister), Einzelheiten stehen im Ratgeber Krypto-Betrug erkennen. Wer einen Hardware-Wallet bestellt hat, steht möglicherweise in solchen Listen.
Gescannt habe ich den QR-Code nicht – aber ich war kurz davor, so überzeugend wirkt der Brief. Wohin er führt, weiß ich deshalb nicht: Die Zielseite habe ich nicht aufgerufen und werde es nicht tun. Bei allen von Ledger dokumentierten Varianten führt der Code auf eine Webseite, die am Ende zur Eingabe der 24 Wörter auffordert.
So läuft diese Masche typischerweise ab
- Scan: Das Smartphone öffnet eine Webseite, die sich als Ledger ausgibt.
- „Aktivierung“: Die Seite führt scheinbar durch einen „Transaction Check“ und verlangt irgendwann zur „Synchronisierung“ oder „Verifizierung“ die Eingabe der 24 Wörter.
- Übernahme: Mit den 24 Wörtern lässt sich das Wallet auf jedem anderen Gerät wiederherstellen. Die Täter haben damit denselben Zugriff wie Sie – das Gerät in Ihrer Hand schützt dann nichts mehr.
- Leerung: Die Coins werden an fremde Adressen überwiesen. Blockchain-Transaktionen lassen sich nicht rückgängig machen.
Die Wiederherstellungswörter werden ausschließlich am Gerät selbst eingegeben, und nur beim Wiederherstellen eines Wallets. Eine Webseite, ein Support-Mitarbeiter oder eine App, die danach fragt, ist Betrug. Mehr zu den anderen Maschen, einschließlich echter Beispiele aus meinem Postfach, steht im Ratgeber Krypto-Betrug erkennen.
Update 12.10.2026: Brief Nr. 2 mit „ZenLedger“ und Gutschein
Drei Tage nach dem ersten Brief lag der zweite im Briefkasten – anderes Thema, gleicher Zweck. Diesmal geht es nicht um eine Sicherheitsfunktion, sondern um Steuern und Behörden. Das Reel dazu:
Was im zweiten Brief steht
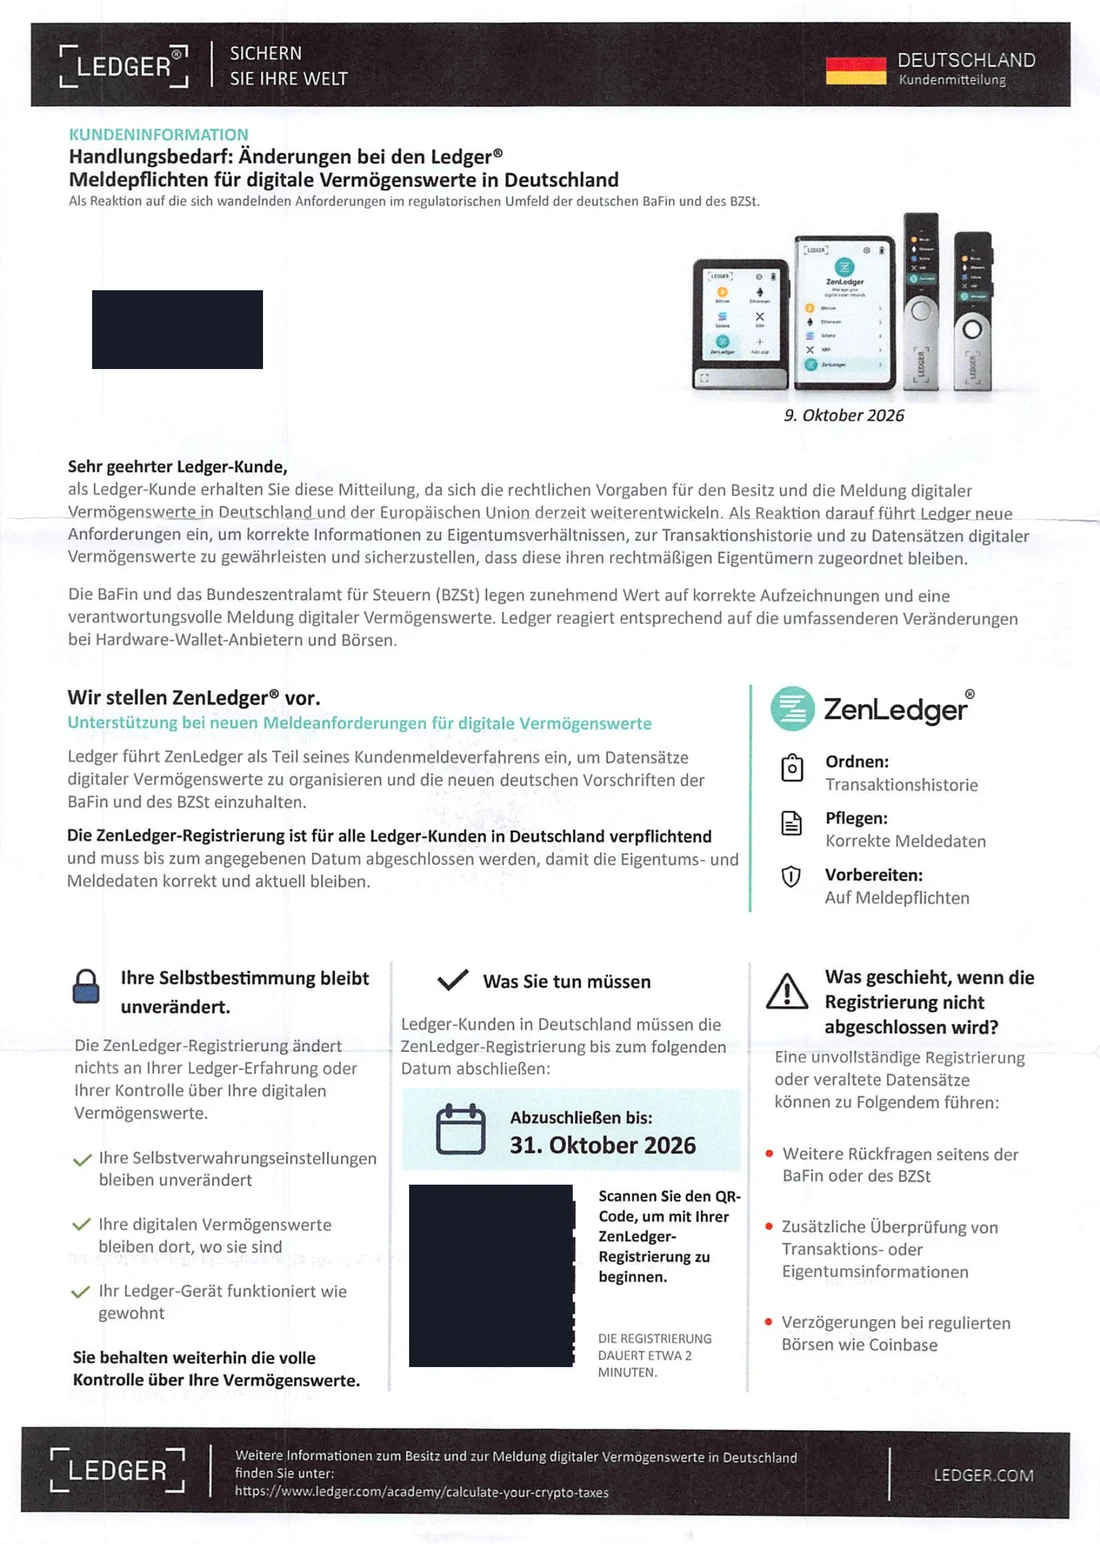
Das Schreiben trägt das Ledger-Logo, eine Deutschland-Flagge und die Überschrift „Handlungsbedarf: Änderungen bei den Ledger® Meldepflichten für digitale Vermögenswerte in Deutschland“, datiert auf den 9. Oktober 2026. Als Anlass werden „die sich wandelnden Anforderungen im regulatorischen Umfeld der deutschen BaFin und des BZSt“ genannt. Ledger führe deshalb „ZenLedger als Teil seines Kundenmeldeverfahrens“ ein; die Registrierung sei „für alle Ledger-Kunden in Deutschland verpflichtend“ und bis zum 31. Oktober 2026 abzuschließen – per QR-Code, „dauert etwa 2 Minuten“. Wer es nicht tue, müsse mit „weiteren Rückfragen seitens der BaFin oder des BZSt“, einer „zusätzlichen Überprüfung von Transaktions- oder Eigentumsinformationen“ und „Verzögerungen bei regulierten Börsen wie Coinbase“ rechnen.
Das Fiese: ZenLedger gibt es wirklich
Auf der Academy-Seite „Calculate Your Crypto Taxes“ nennt Ledger ZenLedger „Ledger’s official crypto tax partner“, eine Software für Krypto-Steuern. Der Artikel stammt von 2022 und wurde im Mai 2023 zuletzt aktualisiert; ob die Partnerschaft 2026 noch besteht, weiß ich nicht. Genau das macht den Brief gefährlich: Der Name ist echt, der Link im Brieffuß führt auf eine echte Ledger-Seite, nichts daran wirkt erfunden. Erfunden ist allein die Pflicht. Auf der Academy-Seite wird ZenLedger als Werkzeug vorgestellt, von einer Registrierungspflicht steht dort nichts. Der echte Link beruhigt, während der gefährliche Teil im QR-Code steckt. Dahin habe ich nicht geschaut; bei den von Ledger dokumentierten Briefen endet es bei der Abfrage der 24 Wörter.
Warum auch dieser Brief Betrug ist
- Ledger sagt es allgemein: Jede angebliche Ledger-Mitteilung per Brief ist als Phishing zu behandeln (Ledger, Phishing campaigns status).
- Die Pflicht ist nicht belegt. Der Brief nennt keine Vorschrift. In Deutschland gilt seit 2026 das Kryptowerte-Steuertransparenzgesetz; es verpflichtet Anbieter – Kryptowerte-Dienstleister und -Betreiber (§ 2 KStTG) –, nicht Privatleute mit einer eigenen Wallet. Was Sie als Anleger selbst erklären müssen, steht in Krypto-Steuern: Veräußerungsgewinne und Erträge, nicht Bestände.
- Behörden als Drohkulisse. BaFin und BZSt werden genannt, damit aus einer Aufforderung eine Angelegenheit mit Folgen wird. Ein Schreiben mit echtem Behördenbezug nennt Aktenzeichen, Dienststelle und Rechtsgrundlage – hier steht nichts davon. Eine Warnung von BaFin oder BZSt speziell zu diesem Brief habe ich nicht gefunden.
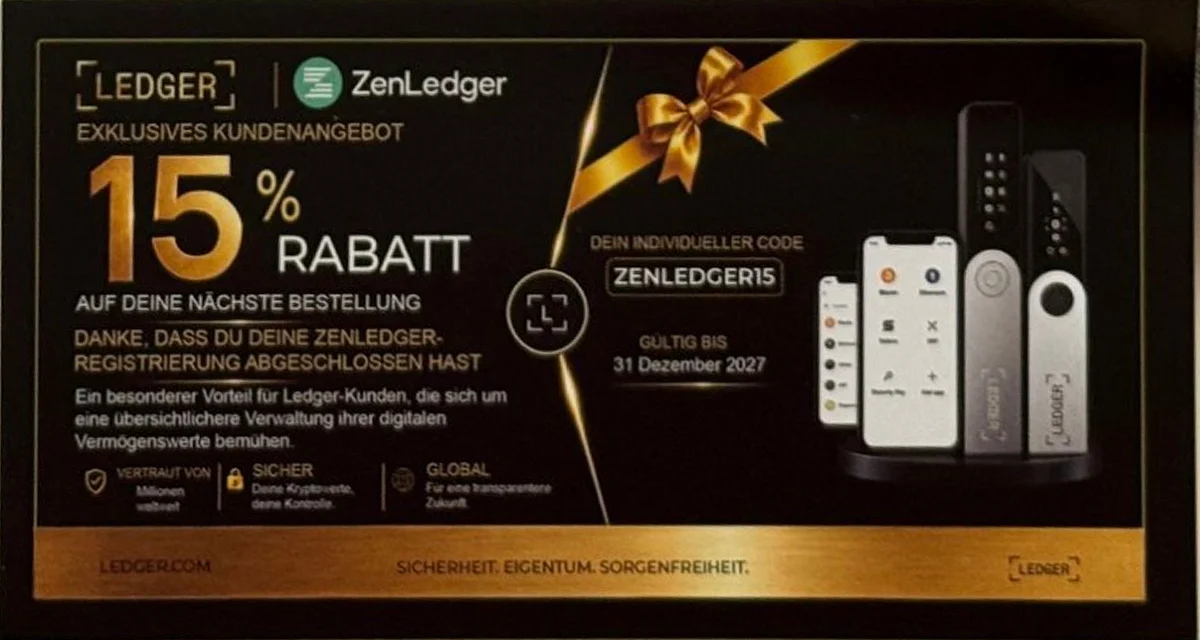
- Der Gutschein ist der Köder. In den Umschlag war eine schwarz-goldene Karte gelegt: „15 % Rabatt auf deine nächste Bestellung – Danke, dass du deine ZenLedger-Registrierung abgeschlossen hast“. Eine Registrierung, die ich nie gemacht habe. Dazu ein „individueller Code“, der aus Produktname und Prozentzahl besteht und eher nach Einheitscode aussieht, und ein Ablaufdatum von über einem Jahr. Die Karte duzt, der Brief siezt. Erst die Angst, dann die Belohnung: Wer schon „registriert“ ist, fühlt sich bestätigt.
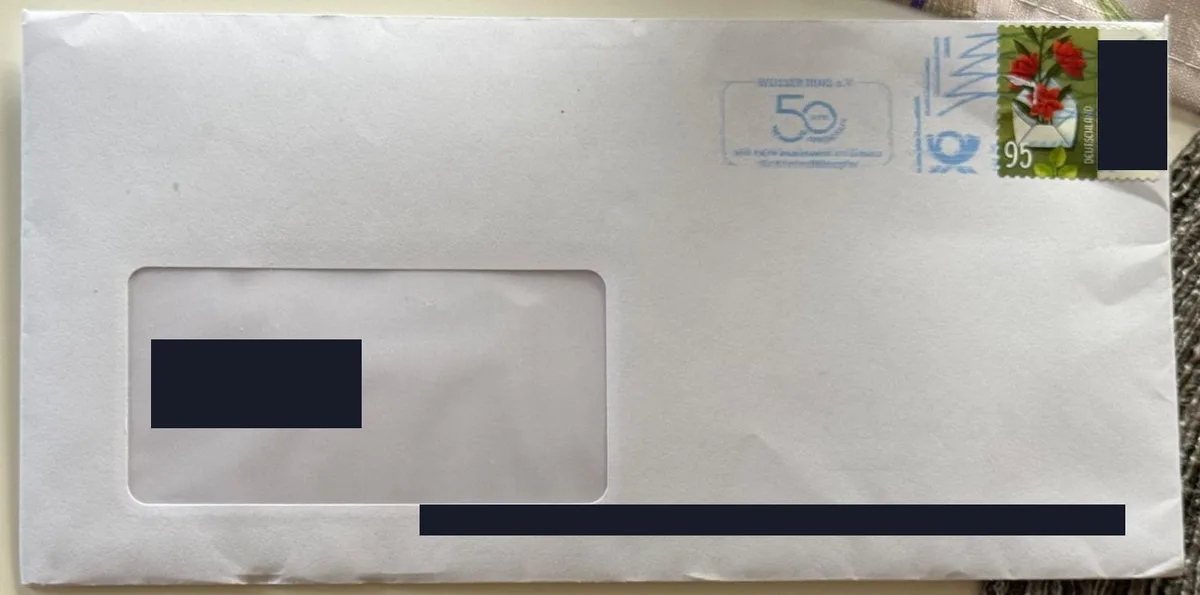
- Der Umschlag verrät den Absender nicht. Er trägt keinen Absender, eine normale 95-Cent-Briefmarke und einen Poststempel mit Werbung des Vereins Weisser Ring. Auch dieser Brief wurde also in Deutschland frankiert, nicht in Paris.
Beide Briefe verfolgen dasselbe Ziel mit unterschiedlichen Aufhängern: der erste eine Sicherheitsfunktion, der zweite Steuer- und Meldepflichten. Das Muster ist gleich – angebliche Pflicht, Frist, Drohung, QR-Code. Die Themen wechseln mit dem, was Ledger-Kunden gerade verunsichert: erst Sicherheit, jetzt Steuern. Weitere Beispiele aus meinem Postfach und Briefkasten stehen im Ratgeber Krypto-Betrug erkennen.
Was Sie tun sollten
Wenn Sie so einen Brief bekommen (egal mit welchem Thema)
- Nicht scannen, nichts eingeben. Auch nicht „nur zum Nachsehen“: Schon der Aufruf kann dem Absender zeigen, dass die Adresse aktiv ist.
- Brief aufheben. Er ist ein Beleg für eine Anzeige. Legen Sie ihn in den Umschlag zurück.
- Melden: Anzeige bei der Polizei (in den meisten Bundesländern auch online über die Onlinewache) und ein Hinweis an den echten Ledger-Support unter support.ledger.com – dort, nicht über Angaben im Brief.
- Transaction Check selbst prüfen: Wer die Funktion nutzen möchte, aktiviert sie in der Ledger-App, wenn sie dort angeboten wird. Ob Sie sie wollen, entscheiden Sie – nicht eine Frist im Briefkasten.
Wenn Sie schon gescannt oder Wörter eingegeben haben
- Nur gescannt, nichts eingegeben: Seite schließen, nichts bestätigen. Zum Smartphone zusätzlich Browser-Verlauf und Berechtigungen prüfen, falls eine App oder ein Profil installiert werden sollte.
- Wörter eingegeben: Das Wallet ist verbrannt. Legen Sie sofort am Gerät ein neues Wallet mit neuen 24 Wörtern an und ziehen Sie alles dorthin um, bevor die Täter es tun. Danach Anzeige erstatten.
- Keine „Recovery-Dienste“: Wer nach einem Verlust Hilfe gegen Vorkasse anbietet, ist der zweite Betrug.
Häufige Fragen
Hat Ledger wirklich einen Brief zu Transaction Check verschickt?
Nein. Ledger schreibt auf der eigenen Academy-Seite zu Transaction Check, dass es dazu keine Mitteilungen per Post gegeben hat und alle Briefe dazu Betrugsversuche sind (geprüft am 09.10.2026).
Ist Transaction Check Pflicht?
Laut Brief ja. Nach Ledgers eigener Beschreibung ist Transaction Check dagegen eine Funktion, deren Aktivierung in der App angeboten wird, sobald eine Ethereum-Transaktion (EVM) gestartet wird. Eine Pflicht mit Frist per Brief hat Ledger nicht angekündigt.
Mein Name und meine Adresse stehen im Brief. Ist er dann nicht doch echt?
Nein. Name und Anschrift sind kein Echtheitsmerkmal, denn sie stammen aus Datenlecks und Adresslisten. Eine persönliche Anrede zeigt nur, dass der Absender etwas mehr Aufwand betrieben hat.
Ist mein Ledger-Gerät unsicher, wenn ich so einen Brief bekomme?
Nein. Der Brief beweist nur, dass Ihre Kontaktdaten im Umlauf sind. Die Schlüssel liegen im Gerät; gefährdet sind sie erst, wenn Sie die Wiederherstellungswörter irgendwo eingeben.
Gibt es ZenLedger wirklich?
Ja. ZenLedger ist eine Software für Krypto-Steuern; Ledger nennt sie auf der Academy-Seite „Calculate Your Crypto Taxes“ (Stand 2022, zuletzt aktualisiert Mai 2023) einen „official crypto tax partner“. Das ist die Grundlage des zweiten Briefs. Eine Pflicht zur Registrierung folgt daraus nicht.
Muss ich mich als Ledger-Kunde in Deutschland bei ZenLedger registrieren?
Nein. Der Brief behauptet eine Pflicht bis zum 31. Oktober 2026, nennt aber keine Vorschrift. Das Kryptowerte-Steuertransparenzgesetz verpflichtet Anbieter von Krypto-Dienstleistungen (§ 2 KStTG), nicht Privatleute mit einer eigenen Wallet. Eigene Gewinne erklären Sie in der Steuererklärung.
Kann ich den Gutscheincode aus dem Brief nutzen?
Ich würde es nicht tun. Die Karte bedankt sich für eine Registrierung, die ich nie gemacht habe; sie soll Vertrauen schaffen. Ob der Code irgendwo gilt, habe ich nicht geprüft. Angebote für Ledger-Geräte gibt es über die Ledger-App oder den offiziellen Shop, den Sie selbst aufrufen.
Gilt die Masche nur für Ledger?
Das Muster funktioniert mit jedem Anbieter. Dieselbe Regel gilt deshalb überall: Pflicht-Briefe mit Frist und QR-Code ignorieren, nie Wörter eingeben, Informationen nur über die selbst eingetippte offizielle Website oder die App holen.
Quellen und Prüfdatum
- Ledger Academy, Glossar „Transaction Check“ (ledger.com/academy/glossary/transaction-check): keine Mitteilungen per Post, Briefe zu Transaction Check sind Betrugsversuche; Option zum Aktivieren erscheint beim Start einer EVM-Transaktion – abgerufen 09.10.2026
- Ledger, „Phishing campaigns status“ (ledger.com/phishing-campaigns-status): Abschnitt „Physical mail prompting users to scan a QR code or visit a website“; Briefe per Post als Phishing behandeln; Ledger kommuniziert nur per E-Mail und offiziellen Social-Media-Kanälen – abgerufen 09.10.2026
- Ledger Academy, „Calculate Your Crypto Taxes“ (ledger.com/academy/calculate-your-crypto-taxes): ZenLedger als „official crypto tax partner“, Artikel vom 15.04.2022, zuletzt aktualisiert 29.05.2023; keine Pflicht erwähnt – abgerufen 12.10.2026
- Kryptowerte-Steuertransparenz-Gesetz (KStTG), § 2 Anwendungsbereich (gesetze-im-internet.de/ksttg/__2.html): Pflichten treffen Anbieter – abgerufen 12.10.2026
- Eigene Briefe und Umschläge (Fotos/Scans vom 09.10. und 12.10.2026, bearbeitet: persönliche Angaben und Codes unkenntlich gemacht); Datenlecks siehe Krypto-Betrug erkennen
Hinweis: Dieser Beitrag ist keine Rechtsberatung. Bei Verlust: Anzeige erstatten und Belege sichern. Kryptowährungen sind hochvolatil; ein Totalverlust ist möglich.
Verwandte Beiträge
 Grundlagen 27 Min. Lesezeit
Aktualisiert: 12. Oktober 2026
Krypto-Betrug erkennen
 Grundlagen 11 Min. Lesezeit
Aktualisiert: 22. September 2026
MiCA-Verordnung
 Grundlagen 4 Min. Lesezeit
Aktualisiert: 21. September 2026
Fear & Greed Index
Erfahrung aus über 8 Jahren Marktbewegungen
Nachdem ich am 05. April 2017 meine ersten Ether gekauft habe, begleite ich den Krypto-Sektor täglich durch Bullen- und Bärenmärkte. Auf krypto-trading.com teste ich Börsen, Broker und Wallets persönlich mit eigenem Kapital: Gebühren, Einzahlungswege, Auszahlungen und Regulierung – keine gesponserten Gefälligkeitsurteile.
Wie wir uns finanzieren
Über Affiliate-Links zu Anbietern. Eröffnen Sie ein Konto über einen unserer Links, erhalten wir eine Provision – ohne Mehrkosten für Sie und ohne Einfluss auf die Bewertung.
Mehr über die Redaktion & Testmethodik →